domingo, 1 de novembro de 2026Informação em atualização contínua
Rota BRViagens, caminhos e mobilidade pelo Brasil

Assunto

tecnologia

Reportagens completas e atualizações organizadas neste acompanhamento.

Tecnologiahá 57 dias

14 Novos restaurantes da Virgínia do Norte servindo opções frescas

A cena de refeições do norte da Virgínia continua a expandir- se, com novos restaurantes e cafés servindo bagels, beignets e hambúrgueres. As opções culinárias do NoVAŞ continuam a crescer em toda a região. Por Dawn Klavon --> Setembro 4, 2026 em 7: 00 a cena de refeições do norte da Virgínia continua a expandir- se, com novos restaurantes e cafés servindo massas, pizzas, bagels, beignets e hambúrgueres. Aqui...
Tecnologiahá 57 dias

Dakota do Norte passa a lei de regulação do kratom, rejeita a proibição completa

A Legislatura aprovou uma lei durante a sessão especial desta semana que estabelece restrições para kratom natural enquanto proíbe os sintéticos. - Governador. Kelly Armstrong assinou a conta. BISMARCK — Os legisladores do Dakota do Norte aprovaram um projeto de lei do Kratom depois que o Senado matou de forma estreita uma proibição de cobertor em uma sessão especial. Mas as lojas licenciadas não poderão vender o...

Tecnologiahá 58 dias

Psichedélico ‘Furthur. ônibus rola de volta para São Francisco para nova exposição Grateful Dead

A melhor mistura de música de 2 K Para Hoje Por OLGA R. RODRIGUEZ Associated Press SAN FRANCISCO (AP) — Ken Kesey Ìs ônibus escolar — uma vez pintado em cores brilhantes e girando e guiado pelo país em uma viagem psiquedélica — está de volta em São Francisco depois 60 anos como peça central de uma nova exposição celebrando o legado do Grateful Dead, uma banda que surgiu do famoso movimento hippie da cidade....

Tecnologiahá 58 dias

A IA do Capalo e o futuro parceiro de energia para otimizar 56 MW / 168 MWh Projeto de armazenamento de…

A Capalo IA, uma empresa de tecnologia sustentável especializada em otimização e negociação de ativos energéticos renováveis e híbridos, entrou em um p... A Capalo IA, uma empresa de tecnologia sustentável especializada em otimização e negociação de ativos energéticos renováveis e híbridos, entrou em parceria com o Future Energy, um desenvolvedor de energia renovável lituano, para gerenciar e otimizar uma 56 MW /...

Tecnologiahá 59 dias

USMEPCOM lança programa piloto habilitando escolas para administrar testes ASVAB online

Este conteúdo foi publicado originalmente em 8 de setembro de 2025. A USMEPCOM começou a pilotar um novo programa que permite que o pessoal escolar seja treinado e administre o teste de Exploração de Carreira (CEP) do Programa de Aptitude Profissional de Serviços Armados (ASVAB), de Setembro. 8. O piloto é uma expansão do programa de Teste do Staff Escolar (SST) existente para testes baseados em papel e transfere a.

Imagem relacionada à notícia: Guarda Costeira do Esquadrão Tático de Interdição de Helicópteros completa 1,000 a interdição
Tecnologiahá 59 dias

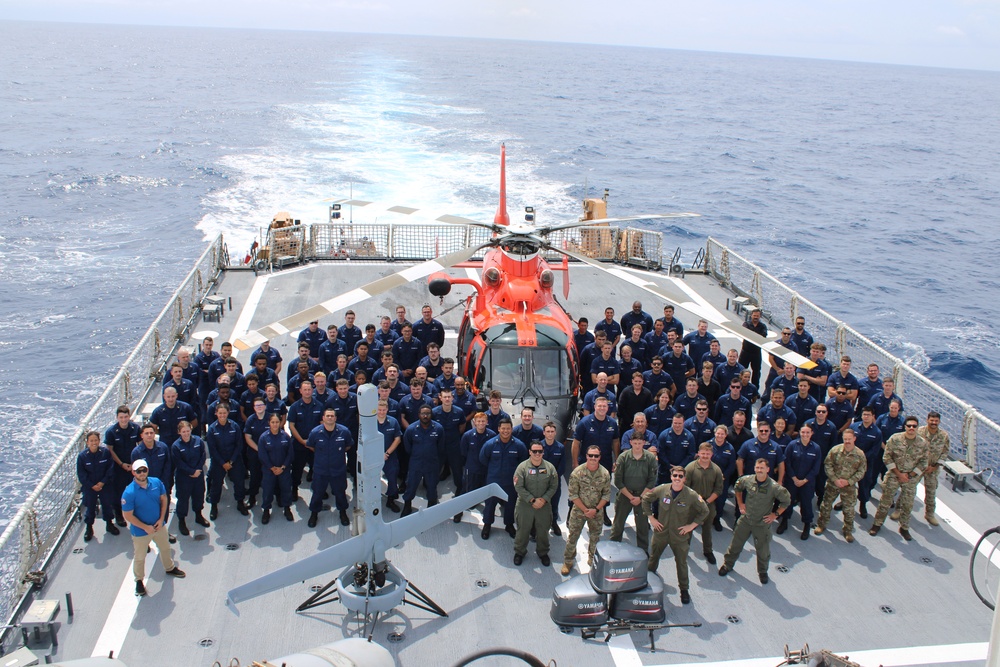
Guarda Costeira do Esquadrão Tático de Interdição de Helicópteros completa 1,000 a interdição

Este conteúdo foi publicado originalmente em 11 de setembro de 2025. JACKSONVILLE, Fla. — Os EUA Esquadrão Tático de Interdição de Helicópteros da Guarda Costeira (HITRON) alcançou um marco significativo na sua missão contra as drogas, completando o seu 1,000 a interdição de navios suspeitos de narcotráfico Ago. 25. Desde outubro 1, 2024, HITRON interceptou $ 3.3 bilhões de narcóticos ilícitos destinados aos Estados.

Tecnologiahá 59 dias

O evento BlueTIDE conecta a divisão NUWC Newport com empresas de tecnologia para avançar nas capacidades da Marinha dos EUA

Este conteúdo foi publicado originalmente em 26 de setembro de 2025. NEWPORT, R.I. – Quinze empresas de tecnologia participaram de um desafio de prémios dirigido por missão, e dezenas de outras exibiram suas capacidades em agosto. 28 durante o 2025 Evento de Demonstração de Inovação em Tecnologia Azul (BlueTIDE) realizado na Divisão Newports Naval Undermarine Warfare Center (NUWC) e na Sail Newport no Fort Adams.

Tecnologiahá 59 dias

Treve os feriados com o Exército & Força Aérea Serviço de Troca de Livro de Brinquedos

Este conteúdo foi publicado originalmente em 22 de outubro de 2025. DALLAS – Desde figuras de ação até peças de teatro, o Serviço de Exchange do Exército e da Força Aérea é o livro anual de brinquedos que mais se dá para os compradores militares que se parecem a brincar bem com as carteiras. Este ano o livro de brinquedos apresenta brinquedos e jogos de tendência — todos isentos de impostos — para crianças de todas.

Tecnologiahá 59 dias

Olho em Inovação: Ferramenta de Transporte de Defletor de Defletor de Jet Blast do Centro de Prototipos Rápida traz enormes poupanças para os EUA

Este conteúdo foi publicado originalmente em 13 de novembro de 2025. Em nossos porta- aviões navais, enquanto os motores de jato reviram para decolar do convés de voo, os defletores de jato de explosão (JBD) estão posicionados para redirecionar o exaustão de alta energia para evitar lesões e danos aos que o rodeiam. A estrutura é construída para ser forte o suficiente para suportar o calor e os fluxos de ar de alta.

Tecnologiahá 59 dias

Marinha lança o segundo Esquadrão de Patrulla Não- tripulado, aumentando as capacidades de vigilância marítima

Este conteúdo foi publicado originalmente em 13 de novembro de 2025. OAK HARBOR, Lavar. (Nov. 13, 2025 ) - Os EUA Marinha avançava suas capacidades aéreas não tripuladas ao estabelecer o Esquadrão de Patrulla Não tripulado (VUP) 11 em Novembro 13, 2025. A formação do VUP- 11 marca o segundo MQ operacional da Marinha- 4 Esquadrão C Triton, solidificando o papel da plataforma na patrulha marítima e no reconhecimento.

Tecnologiahá 59 dias

Construir armas que funcionam: Jim Loundagin 35 anos na NAWCWD

Este conteúdo foi publicado originalmente em 17 de fevereiro de 2026. Jim Loundagin estava testando hardware de mísseis com quaisquer ferramentas disponíveis. Foi 1989. Loundagin tinha acabado de se juntar ao programa Fiber Optic Guiado Skipper na Divisão de Armas do Centro de Guerra Aérea Naval. A equipe precisava saber se uma bobina de fibra óptica poderia sobreviver à força de um lançamento de mísseis. Eles não.

Tecnologiahá 59 dias

Patrick Henry K- 8 Escola visita JBA para visita básica

Este conteúdo foi publicado originalmente em 18 de fevereiro de 2026. BASE CONJUNTA ANDREWS, Md. – Estudantes da quinta série de Patrick Henry K- 8 Visita escolar Base conjunta Andrews, Maryland, para uma visita à base de engajamento da comunidade, Fev. 10, 2026. Andrews organiza visitas de base para organizações cívicas locais, escolas e grupos de jovens para educar os membros sobre os EUA. Missões da Força Aérea e.

Tecnologiahá 59 dias

1 Brigada de Sinais moderniza a rede da Coreia com atualização do Army Transport Edge

Este conteúdo foi publicado originalmente em 18 de fevereiro de 2026. Soldados e profissionais de rede com os EUA Exército 1 a Brigada de Sinais, oitavo exército, completou uma grande modernização da Rede Enterprise do Exército da Coreia, entregando novas capacidades de Edge de Transporte do Exército que melhoram a velocidade, confiabilidade e escalabilidade em mais do que 50 sites na península. Financiado pelo.

Tecnologiahá 59 dias

Marinha, Distrito Pike Parceria Co-Host Maritime Tech Industry Dia com 3 D Foco de digitalização

Este conteúdo foi publicado originalmente em 27 de fevereiro de 2026. Marinha, Distrito Pike Parceria Co-Host Maritime Tech Industry Dia com 3 D Scanning Focus Por: Aaron Thomas, NSWC Carderock Public Affairs NORTH BETHESDA, Md. – Em um movimento para reforçar o avanço tecnológico, Naval Surface Warfare Center, Divisão Carderock, parceria com a Parceria Distrital Pike (PDP) e com o apoio da Montgomery County.

Tecnologiahá 59 dias

10 o Grupo das Forças Especiais melhora a proficiência de drones através do treinamento avançado no Fort Carson

Este conteúdo foi publicado originalmente em 27 de fevereiro de 2026. FORT CARSON, Colo. – Ventos altos rasgam- se através do alcance tático – passes de tumbleweeds e removementos de detritos, mas um drone tático manobra constantemente pelo céu, bloqueado no curso e não movido pelos elementos. Este momento reflete o culminação de três semanas de treinamento exigentes. Beretas verdes do 10 o Grupo de Forças Especiais.

Tecnologiahá 59 dias

Escola de Pós-Graduação Naval fornece oficina de AI para o NAVSUP WSS para aumentar a borda de combate à guerra

Este conteúdo foi publicado originalmente em 2 de março de 2026. Para acelerar a transformação do Departamento de Guerra em uma força "AI- primeiro", o Comando de Sistemas de Suprimentos Navals de Sistemas de Armas (NAVSUP WSS) tem parceria com a Escola de Pós- Graduação Naval (NPS) para armar sua força de trabalho com conhecimentos e habilidades críticos de IA. A parceria começou com um curso curto, "O que é IA e o.

Tecnologiahá 59 dias

Maneja firme atrás da infraestrutura crítica: Larbi Kandil lidera a gestão de activos para o distrito de Jacksonville

Este conteúdo foi publicado originalmente em 3 de março de 2026. JACKSONVILLE, Fla., (Mar. 3, 2026 ) Atrás de cada fechadura, barragem, instalação e nave de levantamento funcional no Distrito de Jacksonville está um sistema complexo de manutenção, planejamento e gestão. Ajudando a garantir que esses ativos permaneçam seguros, confiáveis e prontos para a missão, Larbi Kandil, Gerente de Ativos do Distrito e Chefe da.

Tecnologiahá 59 dias

A Guarda Nacional de NY anuncia a morte do Major Sorffly Davius de causas não-combate enquanto servia no Camp Buehring, Kuwait com o Troy-based 42 n

Este conteúdo foi publicado originalmente em 7 de março de 2026. LATHAM, Nova York --`Guarda Nacional do Exército de Nova York, Major Sorffly (SOR-FLEE) Davius, um residente de Cambria Heights, Queens, Nova York, morreu de causas indeterminadas enquanto servia com o 42 Divisão de Infantaria no Camp Buehring, Kuwait em março 6, 2026. Sua morte não estava relacionada com o combate. Davius foi atribuído ao Batalhão de.

Tecnologiahá 59 dias

Mudança de comando do Boxer USS

Este conteúdo foi publicado originalmente em 13 de março de 2026. SAN DIEGO— Nave de ataque anfíbia classe de vespa USS Boxer (LHD) 4 ) realizou uma cerimônia de mudança de comando a bordo da Base Naval de San Diego, Março 13, 2026. Capitão. Eli Owre assumiu as funções e responsabilidades como comandante do Boxer do Capitão. Jason Tumlinson. Vice- Adm. Brendan McLane, comandante da Força Naval de Superfície, EUA.

Tecnologiahá 59 dias

Liderança AMC para RIA-JMTC: Acelere a modernização para equipar a Força Futura

Este conteúdo foi publicado originalmente em 19 de março de 2026. Ilhas Rock Arsenal, ILH. – EUA Comandante do Material do Exército Maj. Gên. Kevin Meisler, Sargento de Comando. Maj. Jacinto Garza e Starlisha Anderson, vice-chefe de equipe da AMC G- 1, destacou a importância da modernização rápida durante uma março 4 visita ao Centro de Fabricação e Tecnologia de Arsenal- Joint de Rock Island. A equipe de comando se.

Tecnologiahá 59 dias

Apache Helicópteros Integra Efeitos Lançados no Esforço de Desenvolvimento de Seis meses

Este conteúdo foi publicado originalmente em 25 de março de 2026. Por LT. Col. David Daniels Gerente de Produto, Apache Helicopters Desenvolvimento e Modernização Escritório de Produto REDSTONE RSENAL, Ala. – Os EUA. O Exército deu um passo em frente significativo em seus esforços de modernização. Em Feb. 26, um A 700 Sistema de Aeronaves Não- tripuladas (UAS) lançado a partir de um AH- 64 E helicóptero Apache, um.

Tecnologiahá 59 dias

Ganhar Crédito Acadêmico da Universidade do Bundeswehr Munique através dos cursos do Centro Marshall

Este conteúdo foi publicado originalmente em 27 de março de 2026. Além de fornecer aos profissionais de segurança em todo o mundo treinamento baseado em habilidades para desafios de segurança reais, os cursos residentes do Marshall Center são credenciados pela Universidade do Bundeswehr Munique, oferecendo aos participantes a oportunidade de ganhar créditos do Sistema Europeu de Transferência e Acumulação de.

Tecnologiahá 59 dias

Duas divisões se equipam para transformar o Exército

Este conteúdo foi publicado originalmente em 30 de março de 2026. Barracos Schofield, Havaí (Março) 30, 2026 ) – Dois EUA Divisões do Exército, dezenas de parceiros da indústria e vários escritórios do programa do Exército uniram forças para ajudar a acelerar o comando e controle do Exército e a transformação de redes. Ambas as divisões estão a aproveitar uma série de eventos de treinamento operacional para.

Tecnologiahá 59 dias

Nós estamos substituindo tudo — telas, sistemas, tudo, Um olhar mais detalhado para as renovações do centro de comando e da sala de conferências

Este conteúdo foi publicado originalmente em 29 de abril de 2026. O planejamento urbano do passado colocou muitos dos edifícios federais que abrigam as organizações encarregadas de fazer o trabalho federal invisível que melhora as vidas do cidadão americano, como o coração batente dos centros centrais em grandes e médias metrópoles em todo o país. Proverbialmente, é isso que o centro de operações de emergência (EOC).

Tecnologiahá 59 dias

O Campamento Darby jóia escondida, o 509 a equipe mantendo o militar conectado

Este conteúdo foi publicado originalmente em 7 de maio de 2026. CAMP DARBY, Itália – Se não fosse para o 509 o Batalhão de Sinais, as pessoas no Camp Darby não teriam nenhuma rede, ou seja, tudo, desde e- mails até chamadas telefônicas seria impossível. Quando os trabalhadores assistem ao início da sua estação de trabalho ou recebem a chamada, é o 509 a equipe por trás desse trabalho. Digital falando, eles mantêm o.

Tecnologiahá 59 dias

Encontrar o CATS e o METAL padrão durante a transição ATIS

Este conteúdo foi publicado originalmente em 8 de maio de 2026. Com o encerramento do Sistema de Gestão de Treinamento Digital (DTMS), o visor de Estratégias de Treinamento de Armas Combinadas (CATS) e o visor de tarefas essenciais para a missão padrão (METL) já não estão disponíveis na Rede de Treinamento do Exército. Para acessar estes visualizadores, a Direção de Gestão de Treinamento (TMD) implementou uma.

Tecnologiahá 59 dias

Perspetiva de liderança: Melhorando as ineficiências do setor público com soluções do setor privado

Este conteúdo foi publicado originalmente em 11 de maio de 2026. Após uma distinguida 38 - ano de carreira nos EUA Exército, aposentado Tenente. Gên. Neil Thurgood fez a transição do dever ativo para o setor privado. Sua jornada militar começou como um soldado de infantaria, depois progrediu durante sua carreira como aviador, que serviu em forças convencionais e operações especiais, e depois se juntou à Força de.

TecnologiaPerfil

Simulação do lançamento do número de criogenicas e terminais da Artemis II

Este conteúdo foi publicado originalmente em 5 de novembro de 2025. Jeremy Graeber, diretor de lançamento assistente da Artemis no Programa de Sistemas Terrestres de Exploração da NASA, participa de uma simulação de contagem regressiva do lançamento da Artemis II no Centro de Firing 1 no Centro de Controle de Lançamento da NASA na Flórida, quarta- feira, Nov. 5, 2025. As simulações passam por cenários do dia de.

TecnologiaPerfil

NASA Ìs X- 59 Chega à Nova Base de Operações de Voo

Este conteúdo foi publicado originalmente em 19 de novembro de 2025. NASA Ìs branco e azul X- 59 A aeronave de pesquisa supersônica silenciosa está estacionada fora do Hangar 4826. Os números brancos de edifício são visíveis em uma placa azul no canto superior esquerdo do edifício bronzeado, que mostra o logotipo da NASA no centro superior. A aeronave tem seu copal aberto. As pessoas podem ser vistas atrás da.

TecnologiaPerfil

NASA Último F- 15 s Chegar na NASA Armstrong

Este conteúdo foi publicado originalmente em 22 de dezembro de 2025. NASA Ìs mais recente F- 15 aviões chegam ao Centro de Pesquisa de Voo da agência Armstrong em Edwards, Califórnia, na segunda- feira, Dezembro. 22, 2025. Os dois aposentados dos EUA Força Aérea F- 15 s suportará a pesquisa de voo supersônico em curso para o projeto de demonstrações e capacidades de voo da NASA e para a missão Quesst X- 59 Aeronave.

TecnologiaPerfil

Equipe SpaceX da NASA 12 Conferência de Notícias pós-lanço - 720 p

Este conteúdo foi publicado originalmente em 13 de fevereiro de 2026. Membros da mídia assistem a uma conferência de notícias pós- lançamento organizada no Centro Espacial Kennedy da NASA na Flórida na sexta-feira, fev. 13, 2026, após o lançamento do SpaceX Crew- 12 missão para a Estação Espacial Internacional. Participam do programa o Administrador da NASA Jared Isaacman; Daniel Neuenschwander, diretor, Exploração.

Tecnologiahá 60 dias

MICC inicia 2026 engajamento de pequenos negócios, oferece sessões individuais

Este conteúdo foi publicado originalmente em 19 de maio de 2026. BASE CONJUNTA SAN ANTONIO-FORT SAM HOUSTON, Texas — Os EUA Comando de Contratação de Missão e Instalação do Exército inicia seu 2026 Reunião de Planejamento Avançado para a Indústria Maio 18, reunindo profissionais contratados, representantes de pequenas empresas e parceiros da indústria durante uma semana focados na transparência, inovação e prontidão.

TecnologiaPerfil

NASA Armstrong Suporta Voos de Incentivo de Empregados

Este conteúdo foi publicado originalmente em 27 de maio de 2026. Kelly Jellison, técnico de avionics principal para NASA 20 e G-V, concluiu um vôo de incentivo de empregado em um F/ A- 18 aviões no Centro de Pesquisa de Voo da NASA Ìs Armstrong em Edwards, Califórnia, na quarta-feira, maio 27, 2026. Administrador da NASA Jared Isaacman estabeleceu o programa de corrida para reconhecer e recompensar os membros da.

TecnologiaPerfil

Os astronautas ajudam os caminhantes espaciais em seus trajes espaciais

Este conteúdo foi publicado originalmente em 30 de junho de 2026. iss 074 e 0788315 (Junho) 30, 2026 ) --- No centro, Expedição 74 os engenheiros de voo Jack Hathaway da NASA e Sophie Adenot da ESA (Agência Espacial Europeia) posam para um retrato com a engenheiros de voo da NASA Jessica Meir (para a esquerda) e Chris Williams (para a direita) após assistir o par em seus trajes espaciais dentro da câmara de ar da.

Tecnologiahá 60 dias

Fortalecimento da Segurança Marítima Global através da Lei e Cooperação

Este conteúdo foi publicado originalmente em 15 de julho de 2026. O curso de Cooperação em Segurança da Defesa (DSCU)s (LAMSO), realizado em Newport, Rhode Island, concluiu com sucesso o seu curso 2026 Iteração. Este programa internacional intensivo, de quatro semanas de treinamento, educação e aconselhamento, reunido 30 militares e civis de defesa representando 24 países parceiros. Como parte das ofertas do.

Imagem relacionada à notícia: Comando de Mudanças Escola Corpo de Suprimentos da Marinha
Tecnologiahá 60 dias

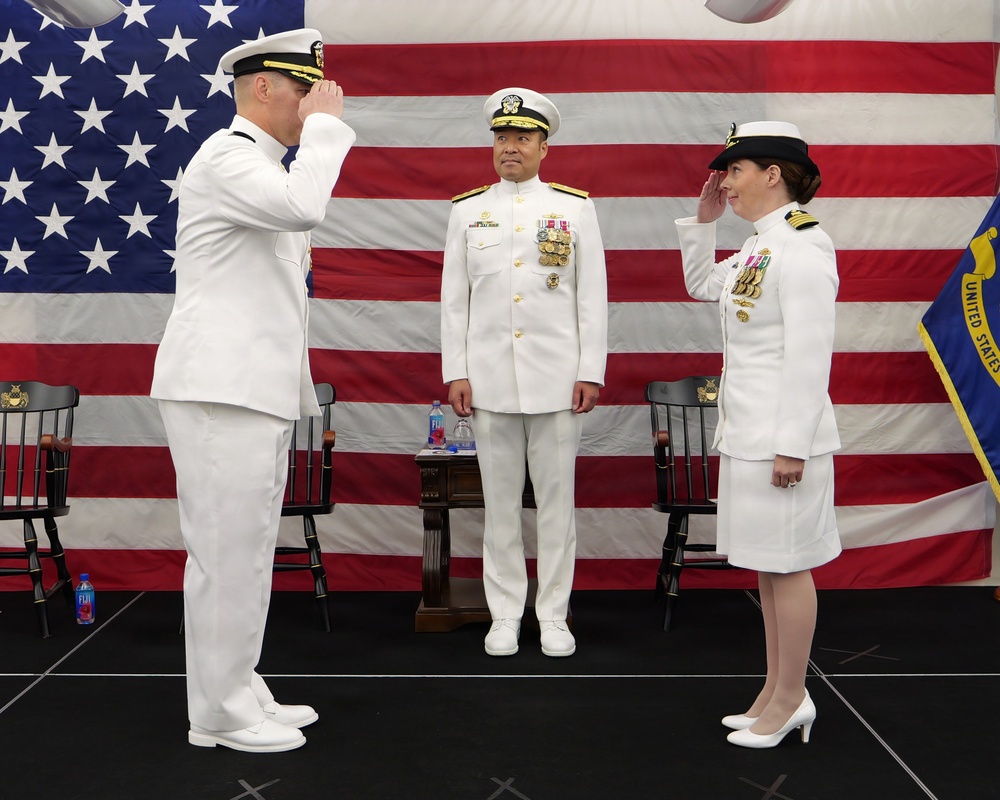
Comando de Mudanças Escola Corpo de Suprimentos da Marinha

Este conteúdo foi publicado originalmente em 1 de junho de 2026. - Novamente, R.I. A Escola do Corpo de Suprimentos da Marinha (NSCS) marcou o início de um novo capítulo segunda-feira, junho 1, 2026, como Capitão. Dena B. Risley aliviou o Capitão. T.. Richie Jenkins durante uma cerimônia de Mudança de Comando envolto na tradição naval. Capitão Comandante. Jenkins, que liderou a escola com inovação e determinação nos.

Tecnologiahá 60 dias

Afiar a lança: ExWC Expeditionary Department Entrega o Bordo Decisivo

Este conteúdo foi publicado originalmente em 5 de junho de 2026. Por Capitão. Adam Perrins, Corpo de Engenheiro Civil (CEC), EUA Chefe de Departamento Técnico Expedicionário da Marinha Numa era de competição global dinâmica, a prontidão das nossas Forças Expedicionárias da Marinha não é apenas uma prioridade, é o fundamento do nosso domínio marítimo. Aqui no Centro de Engenharia de Instalações Navales e Guerra.

Tecnologiahá 60 dias

JIATF 401 Valida a tecnologia de contra-Drone de próxima geração no Yuma

Este conteúdo foi publicado originalmente em 7 de junho de 2026. YUMA, Ariz.— Força Tarefa Interinstitucional Conjunta 401 (JIATF- 401 ) avaliou recentemente a eficácia do sistema Sky Valor contra pequenos sistemas aéreos não tripulados (sUAS) durante uma visita à Estação Aérea do Corpo Marinho Yuma, Arizona. Esta demonstração foi realizada em estreita coordenação com a Força de Tarea Conjunta- Fronteira Sul e.

Tecnologiahá 60 dias

101 st ARW ARCWERX Workshop 2026

Este conteúdo foi publicado originalmente em 19 de junho de 2026. BANGO, Maine – Aviadores do 101 st Air Reforeing Wing participou de uma oficina de inovação ARCWERX Junho 16 - 18, 2026. O ARCWERX, o centro de inovação para o componente de reserva aérea, ajuda os aviadores a transformar ideias em soluções operacionais, fornecendo educação, recursos e conexões em toda a força. A oficina de três dias reuniu membros da.

Imagem relacionada à notícia: Escudo cibernético 2026 Destaques do papel crítico da inteligência na ciberdefesa
Tecnologiahá 60 dias

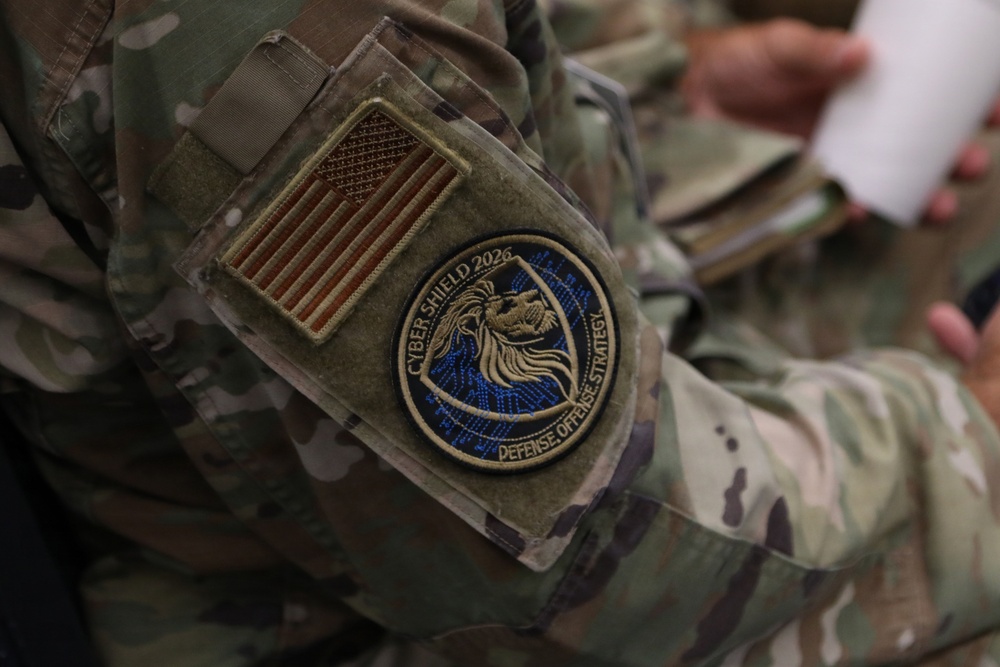
Escudo cibernético 2026 Destaques do papel crítico da inteligência na ciberdefesa

Este conteúdo foi publicado originalmente em 12 de julho de 2026. PEQUENA BOLHA, Arca. – Participantes no Escudo Cibernético 2026 obter uma compreensão mais profunda da inteligência que impulsiona a ciberdefesa moderna durante as sessões de instrução realizadas no Centro de Educação Profissional. À medida que o maior exercício de ciberdefesa não classificado da nação continua, os instrutores estão ensinando pessoal.

Imagem relacionada à notícia: 10 o AAMDC recebe o novo mandado-chefe de comando
Tecnologiahá 60 dias

10 o AAMDC recebe o novo mandado-chefe de comando

Este conteúdo foi publicado originalmente em 16 de julho de 2026. Sembach, Alemanha - 10 o Oficial-Chefe do Mandado de Defesa do Exército de Aéreo e Mísseis 5 Brett Bernier deixou a responsabilidade para o Mandatário-Chefe 5 Billy Gould durante uma cerimônia recente de Alteração da Carta. Sobre o passado 16 meses, Bernier tem servido como o 10 o Comando de Defesa do Exército Aéreo e Mísseis é o Comandante- Chefe do.

Imagem relacionada à notícia: Equipe dourada cria fundação para o Escudo Cibernético 2026 Sucesso
Tecnologiahá 60 dias

Equipe dourada cria fundação para o Escudo Cibernético 2026 Sucesso

Este conteúdo foi publicado originalmente em 21 de julho de 2026. LITTLE ROCK, Arka. – Antes das equipes de operações cibernéticas defensivas (DCO) começarem a defender redes contra ciberataques simulados durante o Cyber Shield 2026, eles passam uma semana aprendendo com os principais conselheiros técnicos do exercício. Conhecidos como a Equipe do Ouro, estes profissionais cibernéticos experientes preparam.

Imagem relacionada à notícia: PMA- 209 otimiza as vias de aquisição ao alcançar a adjudicação do contrato Milestone C;
Tecnologiahá 60 dias

PMA- 209 otimiza as vias de aquisição ao alcançar a adjudicação do contrato Milestone C;

Este conteúdo foi publicado originalmente em 28 de julho de 2026. Usando a abordagem do Prototipo Rápido de Aquisição (MTA-RP) e um contrato de Outra Autoridade de Transação (OTA), o Escritório do Programa de Eletrônica de Combate Aéreo (PMA-) 209 ) foi capaz de projetar e verificar um sistema totalmente integrado em três anos, em seguida, atribuir o contrato de produção em meses versus anos. Ao focar nas.

Tecnologiahá 60 dias

O chefe de tecnologia do exército revisa os sistemas JTF-DC antes dos eventos futuros

Este conteúdo foi publicado originalmente em 26 de julho de 2026. WASHINGTON — O oficial técnico-chefe do Exército, Alex Miller, visitou o Distrito de Columbia (JTF-DC) em julho 26 para avaliar os sistemas que suportam a missão Make DC Safe and Beautiful e identificar melhorias antes de eventos em grande escala, incluindo a Liberdade 250 Grande Prêmio. Trabalhando com líderes sêniors e membros da força-tarefa Js 6.

Tecnologiahá 60 dias

Mohan deixa o Exército para pastos mais verdes, várias colmeias

Este conteúdo foi publicado originalmente em 7 de agosto de 2026. REDSTONE ARSENAL, Ala. - Após quatro décadas de serviço, marcado por defender a inovação e desafiar o status quo, Tenente. Gên. Chris Mohan, comandante geral do Comando do Material do Exército, abandonou o comando e se aposentou durante uma cerimônia de agosto. 7 na sede da AMC. Mohan liderou a maior organização de apoio do Exército desde março 2024.

Tecnologiahá 60 dias

2 ID/RUCD Soldados realizam primeiro ataque de tiro ao vivo na Coreia do Sul

Este conteúdo foi publicado originalmente em 6 de agosto de 2026. RODRIGUEZ LIVE FIRE COMPLEX, Coreia do Sul — Soldados atribuídos ao 2 i Divisão de Infantaria/ROK-U.S. Divisão Combinada ( 2 ID/RUCD) treinado ao lado dos EUA. Marinhas com 3 Batalhão, 7 a Marinhas Ago. 5, 2026, no Rodriguez Live Fire Complex, integrando munições vivas pela primeira vez com drones de visão em primeira pessoa (FPV) do Neros Archer.

Imagem relacionada à notícia: Auditoria é pronta: A aceleração da auditoria do exército aumenta as capacidades de combate à guerra
Tecnologiahá 60 dias

Auditoria é pronta: A aceleração da auditoria do exército aumenta as capacidades de combate à guerra

Este conteúdo foi publicado originalmente em 14 de agosto de 2026. WASHINGTON — Acionado pelo princípio orientador de que "auditoria é prontidão", o Exército está implementando a iniciativa de Aceleração de Auditoria do Exército para melhorar diretamente as capacidades de combate à guerra e a agilidade operacional. A revisão estratégica é projetada para suportar o objetivo mais amplo do Departamento de Guerra de.

Imagem relacionada à notícia: ACC alavanca autoridades flexíveis para reforçar a capacidade de defesa dos EUA
Tecnologiahá 60 dias

ACC alavanca autoridades flexíveis para reforçar a capacidade de defesa dos EUA

Este conteúdo foi publicado originalmente em 19 de agosto de 2026. O 409 a Brigada de Suporte de Contratação, uma unidade subordinada ao Comando de Contratação do Exército, está regionalmente alinhada com os EUA. Exército Europa e África. Com a sua proximidade ao conflito em curso na Ucrânia e conhecimento de requisitos no teatro da EUCOM, a brigada se parceriau com a indústria dos EUA que opera na Ucrânia para.

Tecnologiahá 60 dias

2 nd Divisão Marinha, FranceŞ 6 a Brigada Armada Luz Fortalece a Aliança através do Treinamento Histórico

Este conteúdo foi publicado originalmente em 26 de agosto de 2026. CENTRO DE COMBAT DE AIR MARINO CORPS, Calif. — EUA Marinhas com 2 e batalhão, 2 e Regimento Marinho, 2 nd Divisão Marinha ( 2 nd MARDIV) e Marinhas Francesas com o 21 Regimento de Infantaria Marinha ( 21 st RIMa), 6 a Brigada Armada Luz ( 6 o LAB) realizou o primeiro treinamento bilateral de fogo vivo juntos durante o exercício de treinamento.

Imagem relacionada à notícia: Entretenimentos iniciam a viagem de férias de bases ultramarinas
Tecnologiahá 60 dias

Entretenimentos iniciam a viagem de férias de bases ultramarinas

Este conteúdo foi publicado originalmente em 3 de julho de 2025. Presidente do Comando Conjunto do Estado- Membro do Estado- Membro. Michael G. Mullen vai trazer artistas das Organizações de Serviço Unidos para visitar com tropas em sete países do Oriente Médio, Ásia Central e Europa até a próxima semana.. Queremos agradecer tantos membros do serviço quanto possível, disse Mullen.. Os feriados são um momento difícil.

Imagem relacionada à notícia: Alguns podcasts caribenhos para sintonizar no Dia Internacional do Podcast
Tecnologiahá 61 dias

Alguns podcasts caribenhos para sintonizar no Dia Internacional do Podcast

Este conteúdo foi publicado originalmente em 30 de setembro de 2024. Imagem de recursos projetada usando elementos Canva Pro. Segunda-feira, Setembro 30 é Dia Internacional do Podcast. Em junho 2024, existem mais de quatro milhões de podcasts registrados, derramando informações, opiniões e mais em uma série de plataformas populares, e atraindo mais 546 milhões de ouvintes em todo o mundo. Podcasting foi desenvolvido.

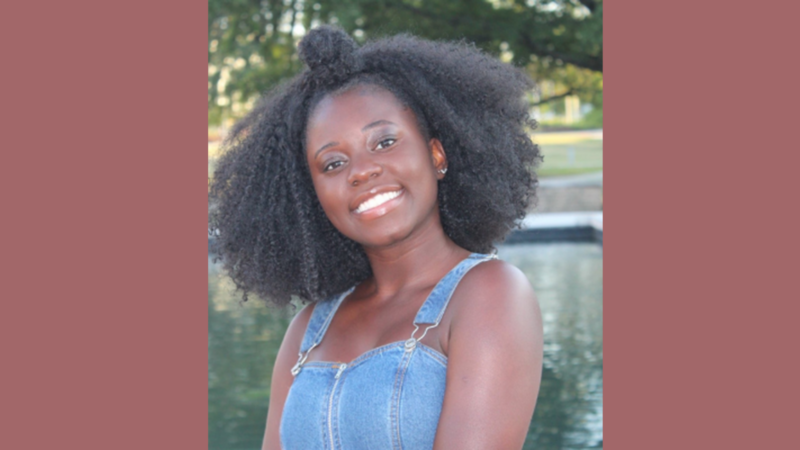
Imagem relacionada à notícia: Conectando continentes através de notícias: Entrevista com Marie Mbullu, um ‘embaixador digital para África
Tecnologiahá 61 dias

Conectando continentes através de notícias: Entrevista com Marie Mbullu, um ‘embaixador digital para África

Este conteúdo foi publicado originalmente em 22 de outubro de 2024. Marie Mbullu. Foto fornecida pelo Bird, usada com permissão. Esta história foi originalmente publicada pela agência especializada de notícias Bird em outubro 7, 2024. Uma versão abreviada é republicada abaixo como parte de um acordo de compartilhamento de conteúdo. Marie Mbullu, nos últimos três anos, tem cultivado um seguido dedicado de quase.

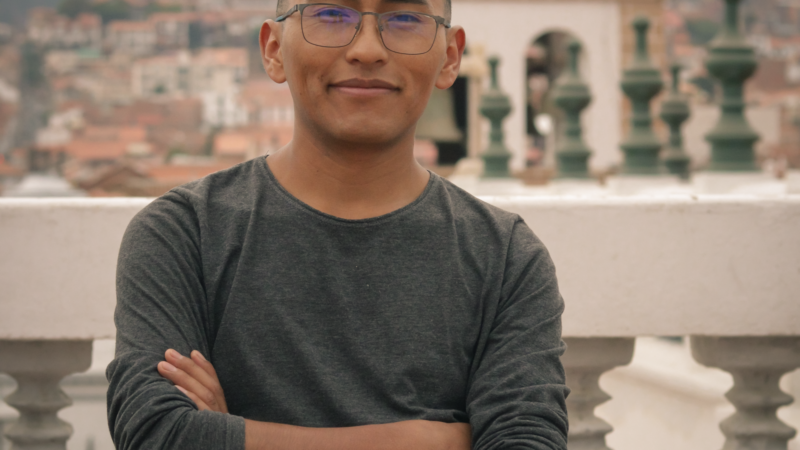
Imagem relacionada à notícia: ‘Eu não quero folklorizar Quechua,. diz TikToker boliviano que procura normalizar seu uso online
Tecnologiahá 61 dias

‘Eu não quero folklorizar Quechua,. diz TikToker boliviano que procura normalizar seu uso online

Este conteúdo foi publicado originalmente em 25 de fevereiro de 2025. Captura de tela do conteúdo do Wilfred Villca no Tiktok contra uma imagem do Sucre, Bolívia. Colagem por Melissa Vida para Global Voices. Se você seguir as páginas de mídia social de Rising Voices, você poderá reconhecer a voz e a imagem do Wilfredo Villca, um criador de conteúdo quechua da Bolívia e o atual gerente da nossa conta do Instagram.

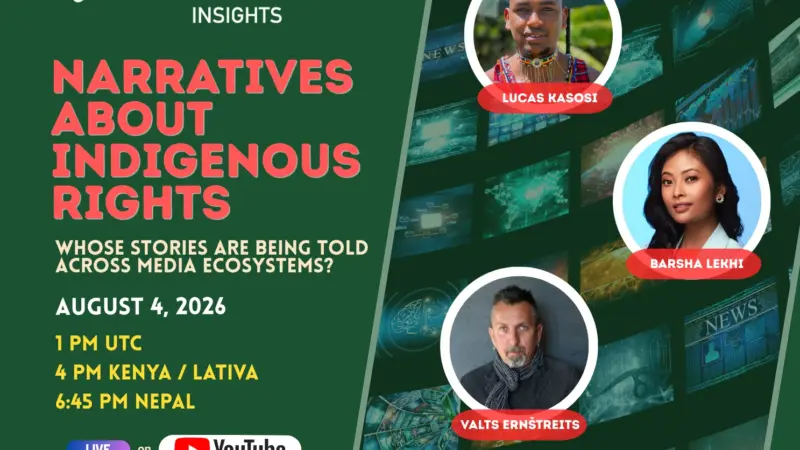
Imagem relacionada à notícia: VIVIR em Agosto 4: Narrativas sobre Direitos Indígenas – De quem são contadas histórias em todos os ecossistemas da mídia?
Tecnologiahá 61 dias

VIVIR em Agosto 4: Narrativas sobre Direitos Indígenas – De quem são contadas histórias em todos os ecossistemas da mídia?

Este conteúdo foi publicado originalmente em 28 de julho de 2026. Os direitos indígenas são frequentemente relatados, mas menos frequentemente relatados pelas comunidades indígenas que lutam para exercer seus direitos, quer sejam relacionados com a sua terra, o acesso a recursos, língua e cultura, e o direito à liberdade de expressão e acesso à informação. Junte- se a nós para um webinar Global Voices Insights para.

Tecnologiahá 61 dias

CVE-2026-20059: Uma vulnerabilidade na interface de gerenciamento baseada na web da Conexão…

Este conteúdo foi publicado originalmente em 15 de abril de 2026. Uma vulnerabilidade na interface de gerenciamento baseada na web da Conexão Cisco Unity pode permitir que um atacante remoto não autêntico conduza um ataque XSS refletido contra um usuário da interface. Esta vulnerabilidade existe porque a interface de gerenciamento baseada na web não valida corretamente o input fornecido pelo usuário. Um atacante.

Tecnologiahá 61 dias

CVE-2026-34244: Weblate é uma ferramenta de localização baseada na web

Este conteúdo foi publicado originalmente em 15 de abril de 2026. Weblate é uma ferramenta de localização baseada na web. Em versões anteriores ao 5.17, um usuário com a permissão project. edit (concedido pelo papel de "Administração" por projeto) pode configurar URLs de serviços de tradução automática apontando para endereços de rede interna arbitrários. Durante a validação da configuração, o Weblate faz um pedido.

Tecnologiahá 61 dias

CVE-2026-6308: Fora dos limites lidos em mídia no Google Chrome antes do 147.0.7727.101…

Este conteúdo foi publicado originalmente em 15 de abril de 2026. Fora dos limites lidos em mídia no Google Chrome antes do 147.0.7727.101 Permitiu que um atacante remoto que convenceu um usuário a engajar gestos de interface de usuário específicos executar código arbitrário através de uma página HTML criada. (Severidade de segurança do cromo: Alto)

Tecnologiahá 61 dias

CVE-2026-4949: O plugin de adesão paga, Ecocommerce, formulário de registro do usuário…

Este conteúdo foi publicado originalmente em 15 de abril de 2026. O plugin de adesão paga, Ecocommerce, formulário de registro do usuário, formulário de acesso, perfil do usuário e restrição de conteúdo – plug-in de imprensa do perfil para WordPress é vulnerável a Ausência de Desaparecimento em todas as versões até, inclusive, 4.16.12. Isto se deve à função 'process_checkout' que não está a executar corretamente a.

Tecnologiahá 61 dias

CVE-2026-22618: Uma configuração errada de segurança foi identificada no Protetor Inteligente…

Este conteúdo foi publicado originalmente em 16 de abril de 2026. Uma configuração errada de segurança foi identificada no Protetor Inteligente de Energia (IPP) do Eaton, onde um cabeçalho de resposta HTTP foi definido com um atributo inseguro, potencialmente expondo os usuários a ataques baseados na web. Este problema de segurança foi corrigido na versão mais recente do software IPP do Eaton, que está disponível no.

Tecnologiahá 61 dias

CVE-2026-40265: Nota O marcador é um aplicativo de tomada de notas de código aberto

Este conteúdo foi publicado originalmente em 17 de abril de 2026. Nota O marcador é um aplicativo de tomada de notas de código aberto. Em versões 0.19.1 e anterior, o endpoint de download do ativo no /api/notes/{noteID}/assets/{assetID} está registrado sem o middleware de autenticação, e a consulta do backend não verifica a propriedade ou a visibilidade do livro. Um usuário não autenticado que conheça um ID de nota.

Tecnologiahá 61 dias

CVE-2026-6451: O plugin cms-fuer-motorrad-werkstaetten para WordPress é vulnerável a…

Este conteúdo foi publicado originalmente em 17 de abril de 2026. O plugin cms-fuer-motorrad-werkstaetten para WordPress é vulnerável a falsificação de solicitação de cruz de sítios em versões até e incluindo 1.0.0. Isto se deve à falta de validação de nãoce em todos os oito manipuladores de exclusão AJAX: vehicles_cfmw_d_vehicle, contacts_cfmw_d_contact, providers_cfmw_d_supplier, receives_cfmw_d_receipt.

Tecnologiahá 61 dias

CVE-2026-6497: Uma vulnerabilidade foi determinada no prasathmani TinyFileManager até 2.6

Este conteúdo foi publicado originalmente em 17 de abril de 2026. Uma vulnerabilidade foi determinada no prasathmani TinyFileManager até 2.6. Afetado por esta vulnerabilidade é uma funcionalidade desconhecida do arquivo /filemanager.php?p= ajax=true&type=upload do controlador de carregamento de arquivos do componente. Esta manipulação do argumento uploaturl causa falsificação de solicitação do lado do servidor. É.

Tecnologiahá 61 dias

CVE-2026-40258: A API Gramps Web é uma API Python REST para o software de pesquisa genealógica…

Este conteúdo foi publicado originalmente em 17 de abril de 2026. A API Gramps Web é uma API Python REST para o software de pesquisa genealógica Gramps. Versão 1.6.0 através 3.11.0 ter uma vulnerabilidade transversal de caminho (Zip Slip) no recurso de importação de arquivos de mídia. Um usuário autenticado com privilégios de nível do proprietário pode criar um arquivo ZIP malicioso com nomes de arquivos perversos.

Tecnologiahá 61 dias

CVE-2026-40347: Python- Multipart é um analisador multipart para Python

Este conteúdo foi publicado originalmente em 18 de abril de 2026. Python- Multipart é um analisador multipart para Python. versões anteriores 0.0.26 tem uma vulnerabilidade de negação de serviço quando analisa as solicitações criadas em `multipart/form- data` com grandes seções de preâmbulo ou epílogo. Atualizar para a versão 0.0.26 ou posterior, que passa para o próximo candidato de limite ao processar dados CR/ LF.

Tecnologiahá 61 dias

CVE-2026-30898: Um exemplo de BashOperator na documentação do Airflow sugeriu uma forma de…

Este conteúdo foi publicado originalmente em 18 de abril de 2026. Um exemplo de BashOperator na documentação do Airflow sugeriu uma forma de passar dag_run.conf da forma que poderia causar que a entrada do usuário não saneada fosse usada para escalar privilégios do usuário da interface de usuário para permitir a execução de código no trabalhador. Os usuários devem rever se algum de seus próprios DAGs adotou este.

Tecnologiahá 61 dias

CVE-2026-6581: Uma vulnerabilidade foi detectada em H 3 C Mágica B 1 até 100 R 004

Este conteúdo foi publicado originalmente em 19 de abril de 2026. Uma vulnerabilidade foi detectada em H 3 C Mágica B 1 até 100 R 004. Afetada por esta vulnerabilidade é a função SetMobileAPInfoById do arquivo /goform/aspForm. Realizando uma manipulação do param do argumento resulta em sobrecarga de buffer. É possível a exploração remota do ataque. A exploração é agora pública e pode ser usada. O fornecedor foi.

Tecnologiahá 61 dias

CVE-2026-6599: Uma vulnerabilidade foi detectada no langflow-ai langflow até 1.8.3

Este conteúdo foi publicado originalmente em 20 de abril de 2026. Uma vulnerabilidade foi detectada no langflow-ai langflow até 1.8.3. O elemento impactado é a função get_client_ip/install_mcp_config do arquivo src/backend/base/langflow/api/v 1 /mcp_projects.py do componente API de Configuração do Protocolo do Modelo de Contexto. Realizando uma manipulação do argumento X- Forwarded- For resulta em injeção. O ataque.

Tecnologiahá 61 dias

CVE-2026-6620: Uma vulnerabilidade foi encontrada no servidor-sônico SonicCloudOrg até 2.0.0

Este conteúdo foi publicado originalmente em 20 de abril de 2026. Uma vulnerabilidade foi encontrada no servidor-sônico SonicCloudOrg até 2.0.0. O elemento afetado é a função Enviar do arquivo FileTool.java do componente Endpoint de Envio do arquivo. A manipulação do argumento Tipo resulta em caminho transversal. O ataque pode ser lançado remotamente. A exploração foi tornada pública e pode ser usada. O fornecedor.

Tecnologiahá 61 dias

CVE-2026-6649: Uma vulnerabilidade foi determinada no Qibo CMS 1.0

Este conteúdo foi publicado originalmente em 20 de abril de 2026. Uma vulnerabilidade foi determinada no Qibo CMS 1.0. Afetado por este problema é uma funcionalidade desconhecida do arquivo /index/ image/headers. Executar uma manipulação do argumento inicial pode levar a falsificação de pedidos do lado do servidor. O ataque pode ser lançado remotamente. A exploração foi divulgada publicamente e pode ser usada. O.

Tecnologiahá 61 dias

CVE-2026-40488: O Suporte a longo prazo (LTS) do Magento é um projeto não oficial…

Este conteúdo foi publicado originalmente em 20 de abril de 2026. O Suporte a longo prazo (LTS) do Magento é um projeto não oficial, dirigido pela comunidade, que oferece uma alternativa à plataforma de comércio eletrónico da Magento Community Edition com um alto nível de compatibilidade para trás. Antes da versão 20.17.0, o arquivo de opção personalizada do produto carregado no OpenMage LTS usa uma lista de blocos.

Tecnologiahá 61 dias

CVE-2026-32613: Spinnaker é uma plataforma de entrega contínua multi- nuvem de código aberto

Este conteúdo foi publicado originalmente em 20 de abril de 2026. Spinnaker é uma plataforma de entrega contínua multi- nuvem de código aberto. Eco como alguns outros serviços, usa SPeL (Princh Expression Language) para processar informações - especificamente em torno de artefatos esperados. Em versões anteriores ao 2026.1.0, 2026.0.1, 2025.4.2, e 2025.3.2, ao contrário da orca, não estava restringindo esse contexto.

Tecnologiahá 61 dias

CVE-2026-41302: OpenClaw antes 2026.3.31 contém uma vulnerabilidade de falsificação de pedidos…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. OpenClaw antes 2026.3.31 contém uma vulnerabilidade de falsificação de pedidos do lado do servidor na funcionalidade de download do plug- in do mercado que permite que os atacantes remotos façam pedidos arbitrários de rede. Os atacantes podem explorar chamadas não guardadas de fetch() para acessar recursos internos ou interagir com serviços externos.

Tecnologiahá 61 dias

CVE-2026-6711: O plugin Website LLMs.txt para WordPress é vulnerável ao Script de Sites…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. O plugin Website LLMs.txt para WordPress é vulnerável ao Script de Sites Reflexos através do parâmetro 'tab' em todas as versões até, incluindo, 8.2.6. Isto se deve ao uso de filter_ input() sem um filtro de desinfectação e à saída insuficiente de fuga. Isto torna possível que os atacantes não autenticados injetem scripts arbitrários na web em páginas.

Tecnologiahá 61 dias

CVE-2026-40592: FreeScout é uma secretária de ajuda auto- alojada e uma caixa de correio…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. FreeScout é uma secretária de ajuda auto- alojada e uma caixa de correio compartilhada. Antes da versão 1.8.214, a rota de desenvio `GET /conversation/undo- reply/{thread_id}` verifica apenas se o usuário atual pode ver a conversa pai. Ele não verifica que o usuário atual criou a resposta sendo desfeito. Em uma caixa de correio compartilhada, um.

Tecnologiahá 61 dias

CVE-2026-22003: Vulnerabilidade no Oracle Java SE, produto Oracle GraalVM Enterprise Edition do…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. Vulnerabilidade no Oracle Java SE, produto Oracle GraalVM Enterprise Edition do Oracle Java SE (componente: Hotspot). As versões suportadas que são afetadas são Oracle Java SE: 8 u 481 e 8 u 481 - b 50; Edição Enterprise Oracle GraalVM: 21.3.17. Difícil de explorar a vulnerabilidade permite que atacante de baixo privilégio com login para a.

Tecnologiahá 61 dias

CVE-2026-34291: Vulnerabilidade no produto Oracle HTTP Server do Oracle Fusion Middleware…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. Vulnerabilidade no produto Oracle HTTP Server do Oracle Fusion Middleware (componente: núcleo). As versões suportadas que são afetadas são 12.2.1.4.0 e 14.1.2.0.0. Difícil de explorar a vulnerabilidade permite que o atacante não autêntico com acesso à rede via HTTP comprometa o servidor HTTP Oracle. Enquanto a vulnerabilidade está no servidor HTTP.

Tecnologiahá 61 dias

CVE-2026-35243: Vulnerabilidade no produto Oracle Application Development Framework (ADF) do…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. Vulnerabilidade no produto Oracle Application Development Framework (ADF) do Oracle Fusion Middleware (componente: Faces ADF). As versões suportadas que são afetadas são 12.2.1.4.0 e 14.1.2.0.0. A vulnerabilidade facilmente explorável permite que o atacante com baixas preferências se inicie logon na infraestrutura onde o Oracle Application Development.

Tecnologiahá 61 dias

CVE-2026-40943: Oxia é um sistema de armazenamento e coordenação de metadados

Este conteúdo foi publicado originalmente em 21 de abril de 2026. Oxia é um sistema de armazenamento e coordenação de metadados. Antes de 0.16.2, uma condição de corrida entre o processamento do batimento cardíaco da sessão e o encerramento da sessão pode causar o pânico do servidor com o envio no canal fechado. O método bathing() usa um canal de bloqueio ao segurar um mutex, e sob o tempo específico com chamadas.

Tecnologiahá 61 dias

CVE-2026-41064: WWBN AVideo é uma plataforma de vídeo de código aberto

Este conteúdo foi publicado originalmente em 22 de abril de 2026. WWBN AVideo é uma plataforma de vídeo de código aberto. Em versões até e incluindo 29.0, uma correção incompleta para o `test.php` do AVideo adiciona `escapeshellarg` para o wget, mas deixa os caminhos de código `file_get_contents` e `curl` não saneados, e o regex de validação do URL `/^http/` aceita strings como `httpevil[.]com`. Commit 78 bccae.

Tecnologiahá 61 dias

CVE-2026-4117: O plug-in CalJ para WordPress é vulnerável a Ausência de Falta em todas as…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. O plug-in CalJ para WordPress é vulnerável a Ausência de Falta em todas as versões até, e incluindo, 1.5. Isto se deve a uma verificação de capacidade faltante no construtor de classes CalJSettingsPage, que processa a operação 'salve- obtiver- chave' diretamente a partir de dados POST sem verificar que o usuário requerente tem a capacidade.

Tecnologiahá 61 dias

CVE-2026-1395: O plugin Gutentools para WordPress é vulnerável ao script de sites cruzados…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. O plugin Gutentools para WordPress é vulnerável ao script de sites cruzados armazenados através do atributo bloco de bloqueio de deslizamento Post_id em todas as versões até, incluindo, 1.1.3. Isto se deve à falta de desinfectação de entrada e saída de fuga combinada com uma rotina de inesperação personalizada que reintroduz caracteres perigosos. Isto.

Tecnologiahá 61 dias

CVE-2026-31476: No kernel Linux, a seguinte vulnerabilidade foi resolvida: ksmbd: não expire a…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: ksmbd: não expire a sessão quando a falha de vinculação for falhada quando uma solicitação de vinculação de sessão multicanal falha (por exemplo, senha errada), o caminho de erro configura incondicionalmente sess->state = SMB 2 _EXPIRADO DE SESSION. No entanto, durante a ligação, os pontos de.

Tecnologiahá 61 dias

CVE-2026-31505: No kernel Linux, a seguinte vulnerabilidade foi resolvida: iavf: corrigir fora…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: iavf: corrigir fora de limites escreve em iavf_get_ethtool_stats() iavf usa incorretamente real_num_tx_queues para ETH_SS_STATS. Uma vez que o valor pode mudar no tempo de execução, devemos usar num_tx_queues em vez disso. Além disso, iavf_get_ethool_stats() usa num_active_queues enquanto.

Tecnologiahá 61 dias

CVE-2026-35346: O utilitário de comunicação em uutils coreutils corrompe os dados…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. O utilitário de comunicação em uutils coreutils corrompe os dados silenciosamente, realizando o UTF- perdedor 8 conversão em todas as linhas de saída. A implementação usa String::from_utf 8 _lossy(), que substitui o UTF inválido 8 seqüências de bytes com o caracter de substituição Unicode (U+FFFD). Este comportamento difere do GNU comm, que processa.

Tecnologiahá 61 dias

CVE-2026-35375: Um erro lógico na utilidade dividida de uutils coreutils causa a corrupção dos…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. Um erro lógico na utilidade dividida de uutils coreutils causa a corrupção dos nomes de arquivos de saída quando fornecidos com não- UTT- 8 Inputs de prefixo ou sufixo. A implementação utiliza to_string_lossy() ao construir nomes de arquivos de blocos, que automaticamente reescrever sequências de bytes inválidas para o UTF- 8 Caráter de substituição.

Tecnologiahá 61 dias

CVE-2026-33656: O EspoCRM é um aplicativo de gestão de relacionamentos com clientes de código…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. O EspoCRM é um aplicativo de gestão de relacionamentos com clientes de código aberto. Antes da versão 9.3.4, o motor de script de fórmula integrado do EspoCRM permite atualizar o código de origem do anexo permitindo que um administrador autenticado sobrescreva o campo `sourceId` em entidades `Attachment`. Como `sourceId` é concatenado diretamente em.

Tecnologiahá 61 dias

CVE-2026-41176: O Rclone é um programa de linha de comando para sincronizar arquivos e…

Este conteúdo foi publicado originalmente em 23 de abril de 2026. O Rclone é um programa de linha de comando para sincronizar arquivos e diretórios para e de diferentes fornecedores de armazenamento na nuvem. O endpoint RC `opções/ set` é exposto sem `AuthRequired: true`, mas pode mutar a configuração global de tempo de execução, incluindo o próprio bloqueio de opção RC. Começando na versão 1.45.0 e antes da versão.

Tecnologiahá 61 dias

CVE-2026-41233: Froxlor é software de administração de servidores de código aberto

Este conteúdo foi publicado originalmente em 23 de abril de 2026. Froxlor é software de administração de servidores de código aberto. Antes da versão 2.3.6, no `Domains.add()`, o parâmetro `administrar` é aceito a partir da entrada do usuário e usado sem validação quando o revendedor de chamadas não tem a permissão `clients_see_all`. Isto permite que um revendedor atribua domínios recém criados a qualquer outro.

Tecnologiahá 61 dias

CVE-2026-40471: o hackage- server não tinha proteção do Cross-Site Request Forgery (CSRF) em…

Este conteúdo foi publicado originalmente em 23 de abril de 2026. o hackage- server não tinha proteção do Cross-Site Request Forgery (CSRF) em seus endpoints. Scripts em sites estrangeiros podem desencadear solicitações para hackage servidor, possivelmente abusando de credenciais latentes para carregar pacotes ou executar outras ações administrativas. Algumas ações não autenticadas também poderiam ser abusadas (por.

Tecnologiahá 61 dias

CVE-2026-41137: O fluxo é uma interface de usuário arrastar e soltar para construir um fluxo de…

Este conteúdo foi publicado originalmente em 23 de abril de 2026. O fluxo é uma interface de usuário arrastar e soltar para construir um fluxo de modelo de línguas de grande porte personalizado. Antes de 3.1.0, O CSVAgent permite fornecer um código de leitura CSV Pandas personalizado. Devido à falta de desinfectação, um atacante pode fornecer uma carga útil de injeção de comando que será interpolada e executada pelo.

Tecnologiahá 61 dias

CVE-2026-41357: OpenClaw antes 2026.3.31 contém uma vulnerabilidade de vazamento de variáveis…

Este conteúdo foi publicado originalmente em 23 de abril de 2026. OpenClaw antes 2026.3.31 contém uma vulnerabilidade de vazamento de variáveis de ambiente nas balanças de sandbox baseadas em SSH que passam processo não saneado. env para processos de criança. Os atacantes podem explorar isso aproveitando configurações de encaminhamento de ambiente SSH não predefinidas para vazar variáveis de ambiente sensíveis de.

Tecnologiahá 61 dias

CVE-2026-32952: go- ntlmssp é um pacote Go que fornece autenticação NTLM/ Negociate sobre HTTP

Este conteúdo foi publicado originalmente em 24 de abril de 2026. go- ntlmssp é um pacote Go que fornece autenticação NTLM/ Negociate sobre HTTP. Antes da versão 0.1.1, uma mensagem de desafio maliciosa do NTLM pode causar um corte fora dos limites do pânico, que pode falhar qualquer processo Go usando `ntlssp.Negotiator` como um transporte HTTP. Versão 0.1.1 - O problema é corrigido.

Tecnologiahá 61 dias

CVE-2026-31542: No kernel Linux, a seguinte vulnerabilidade foi resolvida: x 86 /platform/uv…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: x 86 /platform/uv: Manejar sockets desconfigurados Quando um socket é desconfigurado, ele é mapeado para SOCK_ EMPTY ( 0 xffff). Isto causa um pânico ao alocar estruturas de informação do centro UV. Corrija isso usando o NUMA_NO_ NODE, permitindo que estruturas de informação do hub UV sejam.

Tecnologiahá 61 dias

CVE-2026-31571: No kernel Linux, a seguinte vulnerabilidade foi resolvida: drm/i 915: Desligar…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: drm/i 915: Desligar a ligação NV 12 planos mais antigos desligar_nv 12 _plane() irá bloquear partes do estado do plano potencialmente já configuradas por plane_atomic_check(), por isso devemos ter certeza de não chamar os dois na ordem errada. O problema acontece quando um plano previamente.

Tecnologiahá 61 dias

CVE-2026-31600: No kernel Linux, a seguinte vulnerabilidade foi resolvida: braço 64: mm…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: braço 64: mm: Manejar corretamente mapeamentos de folhas grandes inválidos Foi possível por um longo tempo marcar ptes no mapa linear como inválido. Isto é feito para secretamem, kfence, memória do reino dma un/ share, e outros, simplesmente limpando o bit PTE_VALID. Mas até que comete um.

Tecnologiahá 61 dias

CVE-2026-31660: No kernel Linux, a seguinte vulnerabilidade foi resolvida: nfc: pn 533: alocar…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: nfc: pn 533: alocar rx skb antes de consumir bytes pn 532 _receive_buf() relata o número de bytes aceitos para o núcleo serdev. O código atual consome bytes em recv_skb e pode já entregar um quadro completo para pn 533 _recv_frame() antes de alocar um buffer de receção novo. Se isso falhar, a.

Tecnologiahá 61 dias

CVE-2026-41681: orm- openssl fornece ligações OpenSSL para a linguagem de programação Rust

Este conteúdo foi publicado originalmente em 24 de abril de 2026. orm- openssl fornece ligações OpenSSL para a linguagem de programação Rust. De 0.10.39 para antes 0.10.78, EVP_DigestFinal() sempre escreve EVP_MD_CTX_size(ctx) para o buffer de saída. Se fora é menor que isso, MdCtxRef::digest_final() escreve depois do fim, geralmente corrompendo a pilha. Isto é alcançável a partir de Rust seguro. Esta.

Tecnologiahá 61 dias

CVE-2026-31681: No kernel Linux, a seguinte vulnerabilidade foi resolvida: netfilter…

Este conteúdo foi publicado originalmente em 25 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: netfilter: xt_multiport: validar a codificação de intervalos em checkentry ports_match_v 1 () trata qualquer item de pflags não- zero como o início de um intervalo de portas e consome incondicionalmente o elemento de portas[] próximo como o fim do intervalo. O caminho checkentry valida.

Tecnologiahá 61 dias

CVE-2026-7001: Uma vulnerabilidade foi encontrada no Datacom DM 4100 1.3.6.1.4.1.3709

Este conteúdo foi publicado originalmente em 25 de abril de 2026. Uma vulnerabilidade foi encontrada no Datacom DM 4100 1.3.6.1.4.1.3709. Isto afeta uma parte desconhecida da página de configuração Ethernet do componente. Realizando uma manipulação do argumento Nome resulta em scripting cruzado do site. É possível iniciar o ataque remotamente. A exploração foi tornada pública e pode ser usada. O fornecedor foi.

Tecnologiahá 61 dias

CVE-2026-7037: Uma falha de segurança foi descoberta no Totolink A 8000 RU 7.1 Cu.

Este conteúdo foi publicado originalmente em 26 de abril de 2026. Uma falha de segurança foi descoberta no Totolink A 8000 RU 7.1 Cu. 643 _b 20200521. Esta questão afeta o conjunto de funçõesVpnPassCfg do arquivo /cgi-bin/cstecchi.cgi do componente CGI Handler. A manipulação do argumento pptpPassThru resulta em injeção de comandos os. O ataque pode ser executado remotamente. A exploração foi lançada ao público e.

Tecnologiahá 61 dias

CVE-2026-7070: Uma fraqueza foi identificada no sistema de gestão de inventários de projetos de…

Este conteúdo foi publicado originalmente em 27 de abril de 2026. Uma fraqueza foi identificada no sistema de gestão de inventários de projetos de código 1.0. Afetado é uma função desconhecida do componente Login. Executar uma manipulação do argumento O usuário pode levar a injeção de sql. O ataque pode ser lançado remotamente. A exploração foi disponibilizada ao público e pode ser usada para ataques.

Tecnologiahá 61 dias

CVE-2026-7093: Uma vulnerabilidade foi encontrada nos projetos de código Sistema de Faturas em…

Este conteúdo foi publicado originalmente em 27 de abril de 2026. Uma vulnerabilidade foi encontrada nos projetos de código Sistema de Faturas em Laravel 1.0. Afetada por esta vulnerabilidade é uma funcionalidade desconhecida do arquivo / factura/ do componente Invoice Endpoint. Realizando uma manipulação do ID do argumento resulta em autorização inadequada. O ataque é possível ser realizado remotamente. A.

Tecnologiahá 61 dias

CVE-2026-7113: Uma vulnerabilidade foi encontrada no agente hermes de Nossa Pesquisa 0.8.0

Este conteúdo foi publicado originalmente em 27 de abril de 2026. Uma vulnerabilidade foi encontrada no agente hermes de Nossa Pesquisa 0.8.0. Afetado por este problema é uma funcionalidade desconhecida do gateway/platforms/webhook.py do componente Webhooks Endpoint. A manipulação do argumento _INSECURE_NO_ AUTH resulta em autentificação faltando. O ataque pode ser lançado remotamente. Um nível de complexidade.

Tecnologiahá 61 dias

CVE-2026-25908: Centro de Comandos do Alienware do Dell (AWCC), versões anteriores 6.13.8.0…

Este conteúdo foi publicado originalmente em 27 de abril de 2026. Centro de Comandos do Alienware do Dell (AWCC), versões anteriores 6.13.8.0, contenha uma execução com vulnerabilidade de privilégios innecessários no AWCC. Um atacante de baixo privilégio com acesso local pode potencialmente explorar esta vulnerabilidade, levando a Aumento de Privilegios.

Tecnologiahá 61 dias

CVE-2026-7154: Uma fraqueza foi identificada no Totolink A 8000 RU 7.1 Cu. 643 _b 20200521

Este conteúdo foi publicado originalmente em 27 de abril de 2026. Uma fraqueza foi identificada no Totolink A 8000 RU 7.1 Cu. 643 _b 20200521. Isto afeta o conjunto de funçõesAdvancedInfoShow do arquivo /cgi-bin/cstecgi.cgi do componente CGI Handler. Executar uma manipulação do argumento tty_server pode levar à injeção do comando os. O ataque pode ser lançado remotamente. A exploração foi disponibilizada ao público.

Tecnologiahá 61 dias

CVE-2026-41369: OpenClaw antes 2026.3.31 contém uma desinfectação insuficiente das variáveis de…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. OpenClaw antes 2026.3.31 contém uma desinfectação insuficiente das variáveis de ambiente nas operações do exec do host, não filtrando pacotes, registro, Docker, compilador e variáveis de sobreposição do TLS. Os atacantes podem explorar isso injetando variáveis de ambiente maliciosas para sobrepor configurações críticas do sistema e comprometer a.

Tecnologiahá 61 dias

CVE-2026-7223: Uma vulnerabilidade foi identificada no BigSweetPotatoStudio HyperChat até 2.0.0…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. Uma vulnerabilidade foi identificada no BigSweetPotatoStudio HyperChat até 2.0.0 - Alfa. 63. Afetado por este problema é a função de captação dos pacotes de arquivos/core/src/http/aiProxyMiddleware.mts do componente AI Proxy Middleware. Tal manipulação do argumento baseurl leva a falsificação de solicitação do lado do servidor. O ataque pode ser.

Tecnologiahá 61 dias

CVE-2026-40551: O mpGabinet realiza autenticação do lado do cliente

Este conteúdo foi publicado originalmente em 28 de abril de 2026. O mpGabinet realiza autenticação do lado do cliente. Um atacante com acesso a qualquer instância de aplicativos conectado ao servidor backend pode evitar o processo de verificação de login manipulando o binário do aplicativo e autenticando- se como um usuário arbitrário. Esta questão afeta a versão do mpGabinet 23.12.19 e abaixo.

Tecnologiahá 61 dias

CVE-2026-41375: OpenClaw antes 2026.3.28 contém uma vulnerabilidade de contornação de…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. OpenClaw antes 2026.3.28 contém uma vulnerabilidade de contornação de autorização nos endpoints de desarmamento do braço / telefone e / telefone que não consegue executar corretamente as verificações do âmbito operator. admin para canais externos. Os atacantes podem evitar restrições de autenticação para armar ou desarmar canais de telefone sem.

Tecnologiahá 61 dias

CVE-2026-41406: OpenClaw antes 2026.3.31 contém uma vulnerabilidade de bypass da lista de…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. OpenClaw antes 2026.3.31 contém uma vulnerabilidade de bypass da lista de transmissores que permite que os atacantes remotos acessem a mensagens restritas. Os atacantes podem explorar as mensagens de contexto de citação, raiz e thread para evitar restrições de lista de permissões do remetente e recuperar conteúdo não autorizado.

Tecnologiahá 61 dias

CVE-2026-7294: Uma falha foi encontrada no Sistema de Comércio Eletrónico FonteCodester Pizzafy…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. Uma falha foi encontrada no Sistema de Comércio Eletrónico FonteCodester Pizzafy 1.0. Afetada por esta vulnerabilidade é a função save_sets do arquivo /admin/index.php?page=save_sets. Esta manipulação do argumento Nome causa scripting cruzado do site. O ataque pode ser iniciado remotamente. A exploração foi publicada e pode ser usada.

Tecnologiahá 61 dias

CVE-2026-42198: pgjdbc é um driver JDBC de código aberto

Este conteúdo foi publicado originalmente em 29 de abril de 2026. pgjdbc é um driver JDBC de código aberto. A partir da versão 42.2.0 para a versão anterior 42.7.11, pgjdbc é vulnerável a uma negação de serviço do lado do cliente durante SCRAM- SHA- 256 Autenticação. Um servidor malicioso pode instruir o driver a realizar a autenticação SCRAM com uma contagem de iterações muito grande. Com um valor suficiente, o.

Tecnologiahá 61 dias

CVE-2026-7424: Fluxo de subfluxo inteiro no DHCPv 6 sub-opção analisador no FreeRTOS-Plus-TCP…

Este conteúdo foi publicado originalmente em 29 de abril de 2026. Fluxo de subfluxo inteiro no DHCPv 6 sub-opção analisador no FreeRTOS-Plus-TCP antes de V 4.4.1 e V 4.2.6 permite que um ator de rede adjacente corrompa o IPv do dispositivo 6 atribuição de endereço, configuração DNS e horários de locação, e para causar uma negação de serviço (congelamento permanente de tarefas IP que requer reiniciação de hardware).

Tecnologiahá 61 dias

CVE-2026-7500: Quando o Keycloak é iniciado com `-- features- disabled=count, account- api`…

Este conteúdo foi publicado originalmente em 30 de abril de 2026. Quando o Keycloak é iniciado com `-- features- disabled=count, account- api`, a API REST da Conta só está parcialmente desativada. Cinco pontos de endpoint sob o caminho versado `/conta/v 1 alfa 1 ` permanecer totalmente funcional — incluindo as operações de leitura e gravação — porque eles não têm o portão `checkAccountApiEnabled()` que bloqueia.

Tecnologiahá 61 dias

CVE-2026-7461: Neutralização incorrecta dos dados usados em um comando OS no componente de…

Este conteúdo foi publicado originalmente em 30 de abril de 2026. Neutralização incorrecta dos dados usados em um comando OS no componente de montagem de volume do servidor de arquivos do FSx Windows no Amazon ECS Agent no Windows antes da versão 1.103.0 poderá permitir que um ator de ameaças autêntico remoto execute comandos de shell com privilégios do SYSTEM no host subjacente através de um campo de nome de.

Tecnologiahá 61 dias

CVE-2026-7549: Uma falha foi encontrada no Sistema de Vendas e Inventário de Farmácias…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. Uma falha foi encontrada no Sistema de Vendas e Inventário de Farmácias SourceCodester 1.0. Isto impacta uma função desconhecida do arquivo /ajax.php?action=delete_cliente. Executar uma manipulação do ID do argumento pode levar a injeção de sql. O ataque pode ser realizado a partir do controle remoto. A exploração foi publicada e pode ser usada.

Tecnologiahá 61 dias

CVE-2026-31703: No kernel Linux, a seguinte vulnerabilidade foi resolvida: writeback: Conserte…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: writeback: Conserte o uso depois de livre em inode_switch_wbs_work_fn() inode_switch_wbs_work_fn() tem um loop como: wb_get(new_wb); enquanto ( 1 ) { list = llist_del_all(&new_wb->switch_wbs_ctxs); /* Nada a fazer? */ se (!list) break;... process the items... } Agora adicionando itens à lista.

Tecnologiahá 61 dias

CVE-2026-31730: No kernel Linux, a seguinte vulnerabilidade foi resolvida: misc: fastrpc…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: misc: fastrpc: possível duplo livre de cctx->remote_heap fastrpc_init_create_static_process() pode libertar cctx->remote_heap no caminho err_map, mas não limpa o indicador. Mais tarde, fastrpc_rpmsg_remove() liberta o cctx->remote_heap novamente se não for NULL, o que pode levar a um duplo livre.

Tecnologiahá 61 dias

CVE-2026-31759: No kernel Linux, a seguinte vulnerabilidade foi resolvida: usb: ulpi: corrigir…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: usb: ulpi: corrigir o duplo livre no caminho de erro ulpi_register_interface() Quando o dispositivo_register() falha, o ulpi_register() chama put_device() no ulpi->dev. O dispositivo libera callback ulpi_dev_release() deixa cair a referência do nó OF e liberta ulpi, mas o caminho de erro atual.

Tecnologiahá 61 dias

CVE-2026-42478: Um problema foi descoberto no VrmlData_IndexedFaceSet::TShape no VRML V 2.0…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. Um problema foi descoberto no VrmlData_IndexedFaceSet::TShape no VRML V 2.0 analisador na tecnologia aberta CASCADE (OCCT) V 8 _ 0 _ 0 _rc 5 permite que os atacantes causem uma negação de serviço através de um arquivo VRML criado. O problema ocorre porque a entrada VRML mal formada pode desencadear a deferência de um ponteiro corrupto ou não validado.

Tecnologiahá 61 dias

CVE-2026-43031: No kernel Linux, a seguinte vulnerabilidade foi resolvida: net: xilinx…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: net: xilinx: axienet: Corrigir a contagem BQL de pacotes TX multi- BD Quando um pacote TX abrange vários descritores de buffer (scatter- cother), axienet_free_tx_chain soma o comprimento real por BD do estado do descritor em um acumulador fornecido pelo chamador. Essa soma é reiniciada em cada.

Tecnologiahá 61 dias

CVE-2026-37536: Miaofng/uds- c commit e 506334 e 270 d 77 b 20 c 0 bc 259 ac 6 c 7 d 8 c 9 b…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. Miaofng/uds- c commit e 506334 e 270 d 77 b 20 c 0 bc 259 ac 6 c 7 d 8 c 9 b 702 b 7 a ( 2016 - 10 - 05 ) contém um sobrecarga de buffers na solicitação send_diagnostic. A 6 -byte stack buffer (MAX_DIAGNOSTIC_PAYLOAD_SIZE= 6 ) recebe memcpy no offset 1 +pid_longitude com bytes de carga útil. MAX_UDS_REQUEST_PAYLOAD_LENGTH= 7, assim 1 + 2 + 7 = 10 excede.

Tecnologiahá 61 dias

CVE-2026-7597: Uma vulnerabilidade foi encontrada em mem 0 ai mem 0 até 1.0.11

Este conteúdo foi publicado originalmente em 1 de maio de 2026. Uma vulnerabilidade foi encontrada em mem 0 ai mem 0 até 1.0.11. Isto afeta a função pickle.load/pickle.dump do mem do arquivo 0 / vector_stores/ faiss.py. Realizar uma manipulação resulta em deserialização. É possível iniciar o ataque remotamente. A exploração foi tornada pública e pode ser usada. O patch é nomeado 62 dca 096 f 9236010 ca 15 fea 9 ba.

Tecnologiahá 61 dias

CVE-2026-7605: Uma falha de segurança foi descoberta em JeecgBoot até 3.9.1

Este conteúdo foi publicado originalmente em 2 de maio de 2026. Uma falha de segurança foi descoberta em JeecgBoot até 3.9.1. Esta vulnerabilidade afeta a função CommonController.uploadImgByHttp/HttpFileToMultipartFileUtil.httpFileToMultipartFile/HttpFileToMultipartFileUtil.downloadImageData do arquivo CommonController.java do componente uploadImgByHttpEndpoint. Realizando uma manipulação resulta em falsificação de.

Tecnologiahá 61 dias

CVE-2026-0703: O próximo Move Lite – Página de Obrigado para o WooCommerce plugin para…

Este conteúdo foi publicado originalmente em 2 de maio de 2026. O próximo Move Lite – Página de Obrigado para o WooCommerce plugin para WordPress é vulnerável ao script de sites armazenados através do código de curta duração 'xlwcty_current_date' do plugin em todas as versões até, inclusive, 2.23.0 devido à falta de desinfectação de entrada e saídas em atributos fornecidos pelo usuário. Isto permite que os atacantes.

Tecnologiahá 61 dias

CVE-2026-5337: Durante a análise, foi identificado que os atacantes autenticados com acesso de…

Este conteúdo foi publicado originalmente em 3 de maio de 2026. Durante a análise, foi identificado que os atacantes autenticados com acesso de nível de assinante ou superior são capazes de executar um ataque de Referência Direta de Objetos Inseguros (IDOR). Esta vulnerabilidade existe porque o plugin do Gerenciador de Arquivos Frontend Plugin WordPress através 23.6 não valida corretamente a autorização do usuário.

Tecnologiahá 61 dias

CVE-2026-7710: Uma falha de segurança foi descoberta no YunaiV yudao-cloud até 3.8.0

Este conteúdo foi publicado originalmente em 4 de maio de 2026. Uma falha de segurança foi descoberta no YunaiV yudao-cloud até 3.8.0. Isto afeta a função doFilterInterno do arquivo JwtAuthentificationTokenFilter.java do componente Ruoyi- Vue- Pro. Realizando uma manipulação do argumento simulado resulta em autenticação inadequada. É possível a exploração remota do ataque. A exploração foi lançada ao público e pode.

Tecnologiahá 61 dias

CVE-2026-7731: Uma vulnerabilidade de segurança foi detectada nos projetos de código Sistema de…

Este conteúdo foi publicado originalmente em 4 de maio de 2026. Uma vulnerabilidade de segurança foi detectada nos projetos de código Sistema de gerenciamento de BloodBank 1.0. O elemento afetado é uma função desconhecida do arquivo get_state.php. A manipulação do argumento G_STATE_ID leva à injeção de sql. É possível a exploração remota do ataque. A exploração foi divulgada publicamente e pode ser usada.

Tecnologiahá 61 dias

CVE-2026-7748: Uma fraqueza foi identificada no Totolink N 300 HR 3.2.4 - B 20220812

Este conteúdo foi publicado originalmente em 4 de maio de 2026. Uma fraqueza foi identificada no Totolink N 300 HR 3.2.4 - B 20220812. Afetado por este problema é a função setUpgradeFW do arquivo /cgi-bin/cstecchi.cgi do componente POST Request Handler. Executar uma manipulação do argumento FileName pode levar a um sobrepeso de buffer. O ataque pode ser lançado remotamente. A exploração foi disponibilizada ao.

Tecnologiahá 61 dias

CVE-2026-26956: vm 2 é um vm/ sandbox de código aberto para Node.js

Este conteúdo foi publicado originalmente em 4 de maio de 2026. vm 2 é um vm/ sandbox de código aberto para Node.js. Na versão 3.10.4, vm 2 é vulnerável a fuga completa da caixa de areia com execução arbitrária de código. O código do atacante dentro de VM.run() obtém o objeto do processo host e executa comandos host com cooperação zero host. Este problema foi corrigido na versão 3.10.5.

Tecnologiahá 61 dias

CVE-2026-42085: OpenC 3 O COSMOS fornece a funcionalidade necessária para enviar comandos para…

Este conteúdo foi publicado originalmente em 4 de maio de 2026. OpenC 3 O COSMOS fornece a funcionalidade necessária para enviar comandos para e receber dados de um ou mais sistemas incorporados. Antes das versões 6.10.5 e 7.0.0 -rc 3, OpenC 3 O COSMOS contém uma falha de design na função save_tool_config() que permite salvar arquivos de configuração de ferramenta em locais arbitrários dentro da árvore de diretórios.

Tecnologiahá 61 dias

CVE-2026-4409: O plugin Recarregado para WordPress é vulnerável a modificação não autorizada…

Este conteúdo foi publicado originalmente em 5 de maio de 2026. O plugin Recarregado para WordPress é vulnerável a modificação não autorizada dos dados devido a uma chave secreta vazada e uso de um algoritmo de geração de hash fraco em todas as versões até, e incluindo, 240119. Isto torna possível que os atacantes não autenticados extraiam a chave global de qualquer página pública de correio, forjam as chaves de.

Tecnologiahá 61 dias

CVE-2026-6180: Uma condição de raça existe no PaperCut MF ao processar dados de desviação de…

Este conteúdo foi publicado originalmente em 5 de maio de 2026. Uma condição de raça existe no PaperCut MF ao processar dados de desviação de distintivos de determinados dispositivos multifunção HP. Em condições específicas de rede envolvendo pacotes abandonados e contadores de sequências fora de ordem, o servidor pode processar incorretamente fragmentados blocos de dados. Se uma notificação de reset de sequência.

Tecnologiahá 61 dias

CVE-2026-43569: OpenClaw antes 2026.4.9 contém uma vulnerabilidade de revascularização da…

Este conteúdo foi publicado originalmente em 5 de maio de 2026. OpenClaw antes 2026.4.9 contém uma vulnerabilidade de revascularização da autenticação que permite que os plug- ins do espaço de trabalho não confiável sejam habilitados automaticamente durante a entrada não interativa quando as opções de autênticas do provedor são enquadradas em sombra. Os atacantes podem explorar isso criando plug- ins do espaço de.

Tecnologiahá 61 dias

CVE-2026-34527: Sandboxie-Plus é um software de isolamento baseado em sandbox de código aberto…

Este conteúdo foi publicado originalmente em 5 de maio de 2026. Sandboxie-Plus é um software de isolamento baseado em sandbox de código aberto para Windows. Em versões 1.17.2 e mais cedo, SbieIniServer::HashPassword converte um SHA- 1 digerir para hexadecimal incorretamente. O picolé alto de cada byte é deslocado para a direita 8 em vez de 4, que sempre produz zero para um 8 - valor de bits. Como resultado, o hash.

Tecnologiahá 61 dias

CVE-2026-35253: Vulnerabilidade no produto Oracle Macoron Tool dos Projetos Oracle Open Source

Este conteúdo foi publicado originalmente em 6 de maio de 2026. Vulnerabilidade no produto Oracle Macoron Tool dos Projetos Oracle Open Source. As versões suportadas que são afetadas são v 0.22.0. A vulnerabilidade facilmente explorável permite que o atacante não autêntico com acesso à rede via HTTP comprometa a Ferramenta Oracle Macaron. Os ataques bem sucedidos desta vulnerabilidade podem resultar em uma falha na.

Tecnologiahá 61 dias

CVE-2026-43091: No kernel Linux, a seguinte vulnerabilidade foi resolvida: xfrm: Aguarde por…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: xfrm: Aguarde por leitores RCU durante as políticas de saída de netns xfrm_policy_fini() liberta as tabelas de hash policy_bydst após a descarga dos itens de trabalho da política e a remoção de todas as políticas, mas não espera que os leitores RCU concorrentes deixem as suas seções críticas do.

Tecnologiahá 61 dias

CVE-2026-43120: No kernel Linux, a seguinte vulnerabilidade foi resolvida: RDMA/irdma: Conserte…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: RDMA/irdma: Conserte o duplo livre relacionado ao rereg_user_mr Se o IB_MR_REG_TRANS estiver definido durante o rereg_user_mr, o umem será lançado e um novo será alocado no irdma_reg_mr_trans. Se algum passo do irdma_reg_mr_trans falhar após o novo umem ser alocado, ele libera o umem, mas não.

Tecnologiahá 61 dias

CVE-2026-43146: No kernel Linux, a seguinte vulnerabilidade foi resolvida: mídia: iris…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: mídia: iris: Adicionar buffer para listar somente após a alocação bem sucedida Mover `list_add_tail()` para depois que `dma_alloc_attrs()` tiver sucesso ao criar buffers internos. Anteriormente, o buffer foi encoberto em `buffers->list` antes da alocação DMA. Se a alocação falhar, a função.

Tecnologiahá 61 dias

CVE-2026-43176: No kernel Linux, a seguinte vulnerabilidade foi resolvida: wifi: rtw 89: pci…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: wifi: rtw 89: pci: validar o conteúdo do relatório de lançamento antes de usar para RTL 8922 DE O commit 957 eda 596 c 76 ("wifi: rtw 89: pci: validar o número de sequência do relatório de lançamento TX") faz validação em fichas existentes, que de alguma forma um relatório de lançamento do SKB.

Tecnologiahá 61 dias

CVE-2026-43205: No kernel Linux, a seguinte vulnerabilidade foi resolvida: dpaa 2 - switch…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: dpaa 2 - switch: validar num_ifs para evitar gravar fora de limites O driver obtém sw_attr.num_ifs do firmware através do dpsw_get_attributes() mas nunca o valida contra DPSW_MAX_IF ( 64 ). Este valor controla a iteração em dpaa 2 _switch_fdb_get_flood_cfg(), que escreve índices de porta no.

Tecnologiahá 61 dias

CVE-2026-43234: No kernel Linux, a seguinte vulnerabilidade foi resolvida: equipe: evitar o…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: equipe: evitar o evento NETDEV_CHANGEMTU quando desregistrar o slave syzbot está relatando umregister_netdevice: esperando pelo netdevsim 0 para se tornar livre. Contagem de uso = 3 ref_ tracker: netdev@ ffff 88807 dcf 8618 tem 1 / 2 usuários em __netdev_tracker_alloc incluem/linux/netdevice.h.

Tecnologiahá 61 dias

CVE-2026-43263: No kernel Linux, a seguinte vulnerabilidade foi resolvida: mídia: chips- mídia…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: mídia: chips- mídia: onda 5: Corrija a referência Null durante o teste de fluster Quando várias instâncias são criadas/destruídas, muitas interrupções acontecem e estruturas para o decodificador são removidas. "structut vpu_ instance" esta estrutura é compartilhada para todo o fluxo no.

Tecnologiahá 61 dias

CVE-2026-41934: Vvveb antes da versão 1.0.8.2 contém uma vulnerabilidade de execução de código…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. Vvveb antes da versão 1.0.8.2 contém uma vulnerabilidade de execução de código remoto autenticada no editor de código de administrador que permite que usuários autenticados de baixa qualidade executem código arbitrário por meio de restrições de extensão de arquivos insuficientes, com a carga útil carregada e executada por meio de solicitações HTTP.

Tecnologiahá 61 dias

CVE-2026-7929: Use depois de livre em MediaRecording no Google Chrome antes de 148.0.7778.96…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. Use depois de livre em MediaRecording no Google Chrome antes de 148.0.7778.96 Permitiu que um atacante remoto que convenceu um usuário a engajar gestos de interface de usuário específicos executar código arbitrário através de uma página HTML criada. (Severidade de segurança do cromo: Alto)

Tecnologiahá 61 dias

CVE-2026-7967: Validação insuficiente de entrada não confiável na navegação no Google Chrome…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. Validação insuficiente de entrada não confiável na navegação no Google Chrome antes da 148.0.7778.96 Permitiu que um atacante remoto que havia comprometido o processo de renderizador executasse potencialmente uma fuga de caixa de areia através de uma página HTML criada. (Severidade de segurança do cromo: médio)

Tecnologiahá 61 dias

CVE-2026-8004: Implementação insuficiente da política em DevTools no Google Chrome antes do…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. Implementação insuficiente da política em DevTools no Google Chrome antes do 148.0.7778.96 Permitiu a um atacante que convenceu um usuário a instalar uma extensão maliciosa para vazar dados de origem cruzada através de uma extensão Chrome criada. (Severidade de segurança do cromo: Baixo)

Tecnologiahá 61 dias

CVE-2026-43581: OpenClaw antes 2026.4.10 contém uma vulnerabilidade de ligação de rede…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. OpenClaw antes 2026.4.10 contém uma vulnerabilidade de ligação de rede inadequada no relé do navegador de areia CDP que expõe o protocolo de DevTools Chrome no 0.0.0.0. Os atacantes podem acessar o protocolo DevTools fora dos limites de areia locais pretendidos, explorando a configuração de ligação demasiado ampla.

Tecnologiahá 61 dias

CVE-2026-40003: ZTE ZX 297520 V 3 O BootROM contém uma vulnerabilidade que permite gravar…

Este conteúdo foi publicado originalmente em 7 de maio de 2026. ZTE ZX 297520 V 3 O BootROM contém uma vulnerabilidade que permite gravar memória arbitrária via USB. Os atacantes podem explorar a falta de validação do endereço de alvo no modo de download USB para escrever dados para qualquer local na memória de execução do BootROM, sobrescrevendo a pilha, sequestrando o fluxo de execução, evitando o mecanismo de.

Tecnologiahá 61 dias

CVE-2026-41891: CI 4 MS é um ignitor de código 4 - baseado em esqueleto CMS que oferece uma…

Este conteúdo foi publicado originalmente em 7 de maio de 2026. CI 4 MS é um ignitor de código 4 - baseado em esqueleto CMS que oferece uma arquitetura modular pronta para produção com autorização do RBAC e suporte ao tema. A partir da versão 0.26.0 para a versão anterior 0.31.8.0, o filtro de autografia tem a verificação do usuário desativado/ banido comentado. Este problema foi corrigido na versão 0.31.8.0.

Tecnologiahá 61 dias

CVE-2026-41905: FreeScout é uma secretária de ajuda gratuita e caixa de entrada compartilhada…

Este conteúdo foi publicado originalmente em 7 de maio de 2026. FreeScout é uma secretária de ajuda gratuita e caixa de entrada compartilhada, construída com o framework Laravel do PHP. Antes da versão 1.8.217, Helper::sanitizeRemoteUrl() no app/Misc/ Helper.php segue redirecionamentos HTTP através de curlGetLastRedirectedUrl() mas, em seguida, revalida o URL original em vez do destino final de redirecionamento. Um.

Tecnologiahá 61 dias

CVE-2026-42880: Argo CD é uma ferramenta de entrega contínua do GitOps declarativa para o…

Este conteúdo foi publicado originalmente em 7 de maio de 2026. Argo CD é uma ferramenta de entrega contínua do GitOps declarativa para o Kubernetes. De versões 3.2.0 para antes 3.2.11 e 3.3.0 para antes 3.3.9, há uma falha de autorização e mascaramento de dados faltando no endpoint ServerSideDiff do Argo CD que permite que um atacante com acesso somente de leitura extraia dados segredos do texto simples do.

Tecnologiahá 61 dias

CVE-2026-42271: LiteLLM é um servidor proxy (AI Gateway) para chamar APIs LLM no formato OpenAI…

Este conteúdo foi publicado originalmente em 8 de maio de 2026. LiteLLM é um servidor proxy (AI Gateway) para chamar APIs LLM no formato OpenAI (ou nativo). A partir da versão 1.74.2 para a versão anterior 1.83.7, dois pontos usados para visualizar um servidor MCP antes de salvá- lo — POST / mcp- rest/ test/ connexion e POST / mcp- rest/ test/ tools/ list — aceitaram uma configuração completa do servidor no corpo de.

Tecnologiahá 61 dias

CVE-2026-43288: No kernel Linux, a seguinte vulnerabilidade foi resolvida: ext 4: mover ext 4…

Este conteúdo foi publicado originalmente em 8 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: ext 4: mover ext 4 _percpu_param_init() antes de ext 4 _mb_init() Ao executar ` kvm-xfstests -c ext 4 / 1 k - C 1 genérico/ 383 ` com a macro 'DOUBLE_CHECK` definida, o pânico seguinte é acionado: = ================================================================================================.

Tecnologiahá 61 dias

CVE-2026-43317: No kernel Linux, a seguinte vulnerabilidade foi resolvida: most: core: corrigir…

Este conteúdo foi publicado originalmente em 8 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: most: core: corrigir vazamento em falhas de registro iniciais Um recente commit corrigiu uma vazamento de recursos em falhas de registro iniciais, mas por algum motivo deixou de fora o primeiro caminho de erro que ainda vaza os recursos associados à interface. Conserte também o primeiro caminho.

Tecnologiahá 61 dias

CVE-2026-43346: No kernel Linux, a seguinte vulnerabilidade foi resolvida: ice: ptp: não WARN…

Este conteúdo foi publicado originalmente em 8 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: ice: ptp: não WARN quando o controle do PF não está disponível Em configurações de passagem do VFIO, é possível passar por apenas um PF que não possui o temporizador de fonte. Nesse caso, o PTP que controla PF (adaptador->ctrl_pf) nunca é inicializado na VM, então ice_get_ctrl_ptp() retorna NULL.

Tecnologiahá 61 dias

CVE-2026-41585: ZEBRA é um nó Zcash escrito inteiramente em Rust

Este conteúdo foi publicado originalmente em 8 de maio de 2026. ZEBRA é um nó Zcash escrito inteiramente em Rust. De versões zebradas 2.2.0 para antes 4.3.1 e das versões zebra-rpc 1.0.0 -Beta. 45 para antes 6.0.2, uma vulnerabilidade no intermediário HTTP JSON- RPC do Zebra permite que um cliente RPC autenticado cause um colapso de um nó Zebra desligando- se antes de o corpo do pedido ser totalmente recebido. O nó.

Tecnologiahá 61 dias

CVE-2026-43408: No kernel Linux, a seguinte vulnerabilidade foi resolvida: ceph: adicione um…

Este conteúdo foi publicado originalmente em 8 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: ceph: adicione um monte de iniciais ceph_path_info faltando ceph_mdsc_build_path() deve ser chamado com um parâmetro ceph_path_info zero-inicializado, ou então o seguinte ceph_mdsc_free_path_info() poderá falhar. Exemplo de crash (no Linux 6.18.12 ): virt_to_cache: O objeto não é uma página de.

Tecnologiahá 61 dias

CVE-2026-43439: No kernel Linux, a seguinte vulnerabilidade foi resolvida: cgroup: corrigir a…

Este conteúdo foi publicado originalmente em 8 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: cgroup: corrigir a corrida entre a migração da tarefa e a iteração Quando uma tarefa é migrada para fora de um css_set, cgroup_migrate_add_task() move- a primeiro de csset->tarefas para cset->mg_tasks via: list_move_tail(&task->cg_list, &cset->mg_tasks); Se um css_task_iter tem atualmente.

Tecnologiahá 61 dias

CVE-2026-43468: No kernel Linux, a seguinte vulnerabilidade foi resolvida: net/mlx 5: Corrigir…

Este conteúdo foi publicado originalmente em 8 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: net/mlx 5: Corrigir o bloqueio entre o bloqueio devlink e o esw->wq esw->work_queue executa esw_functions_changed_event_handler -> esw_vfs_changed_event_handler e adquire o bloqueio devlink..eswitch_mode_set (adquire bloqueio devlink em devlink_nl_pre_doit) -> mlx 5 _devlink_eswitch_mode_set ->.

Tecnologiahá 61 dias

CVE-2026-41889: pgx é um driver PostgreSQL e kit de ferramentas para Go

Este conteúdo foi publicado originalmente em 8 de maio de 2026. pgx é um driver PostgreSQL e kit de ferramentas para Go. Antes da versão 5.9.2, a injeção SQL pode ocorrer quando o protocolo simples não- por defeito é usado, uma cadeia citada em dólares é usada na consulta SQL, essa cadeia contém texto que seria interpretado como um marcador de lugar fora de uma cadeia literal, e o valor desse marcador de lugar é.

Tecnologiahá 61 dias

CVE-2026-42205: O Avo é um framework para criar painéis de administração para aplicativos Ruby…

Este conteúdo foi publicado originalmente em 8 de maio de 2026. O Avo é um framework para criar painéis de administração para aplicativos Ruby on Rails. Antes da versão 3.31.2, uma vulnerabilidade de controle de acesso quebrada foi identificada no Controlador de Ações do framework Avo. Devido à lógica de busca de ação insegura, um usuário autenticado pode executar qualquer classe de ação (descendentes do Avo.

Tecnologiahá 61 dias

CVE-2026-42556: Postiz é uma ferramenta de agendamento de redes sociais de IA

Este conteúdo foi publicado originalmente em 8 de maio de 2026. Postiz é uma ferramenta de agendamento de redes sociais de IA. A partir da versão 2.21.6 para a versão anterior 2.21.7, qualquer usuário autenticado que possa criar um post pode armazenar HTML arbitrário no conteúdo do post, adulterando o seu próprio pedido de salvamento e enviar o link público de visualização /p/?share=true para outro usuário. A página.

Tecnologiahá 61 dias

CVE-2026-42308: O Travesseiro é uma biblioteca de imagens Python

Este conteúdo foi publicado originalmente em 9 de maio de 2026. O Travesseiro é uma biblioteca de imagens Python. Antes da versão 12.2.0, se uma fonte avançar para cada glifo em uma quantidade superior a grande, quando o Travesseiro acompanha a posição atual, ela pode levar a um transbordo de inteiros. Este problema foi corrigido na versão 12.2.0.

Tecnologiahá 61 dias

CVE-2026-42575: o apko permite aos usuários construir e publicar imagens do contêiner OCI…

Este conteúdo foi publicado originalmente em 9 de maio de 2026. o apko permite aos usuários construir e publicar imagens do contêiner OCI, construídas a partir de pacotes do apk. Antes da versão 1.2.7, apko verifica a assinatura no APKINDEX.tar.gz, mas nunca compara pacotes.apk descarregados individualmente com a soma de cheques gravada no índice assinado. O checksum é analisado e disponível através do.

Tecnologiahá 61 dias

CVE-2026-7259: Em versões PHP 8.2.* antes 8.2.31, 8.3.* antes 8.3.31, 8.4.* antes 8.4.21…

Este conteúdo foi publicado originalmente em 10 de maio de 2026. Em versões PHP 8.2.* antes 8.2.31, 8.3.* antes 8.3.31, 8.4.* antes 8.4.21, e 8.5.* antes 8.5.6, um desconhecimento entre as listas de codificação no Oniguruma e no mbfl leva a uma deferência de ponteiro NULL, resultando em falha de segmentação e negação de serviço. A vulnerabilidade é explorável quando a entrada controlada pelo usuário pode influenciar.

Tecnologiahá 61 dias

CVE-2026-8253: Uma vulnerabilidade foi identificada no ERP Online Devs Palace até 4.0.0

Este conteúdo foi publicado originalmente em 11 de maio de 2026. Uma vulnerabilidade foi identificada no ERP Online Devs Palace até 4.0.0. Afetado por esta vulnerabilidade é uma funcionalidade desconhecida do arquivo /inventory/ purchase_save. A manipulação leva a cruzar o script do site. É possível iniciar o ataque remotamente. A exploração está disponível para o público e pode ser usada. O fornecedor foi contatado.

Tecnologiahá 61 dias

CVE-2026-43826: O provedor de registro de OpenSearch, quando configurado com um URL `host` que…

Este conteúdo foi publicado originalmente em 11 de maio de 2026. O provedor de registro de OpenSearch, quando configurado com um URL `host` que incorpora credenciais (por exemplo ` 9200 `), escreveu a URL do hospedeiro completo — incluindo as credenciais incorporadas — nos registros de tarefas. Qualquer usuário com permissão de leitura do log de tarefas pode colher as credenciais do backend. Os usuários são.

Tecnologiahá 61 dias

CVE-2026-44197: O Wagtail é um sistema de gestão de conteúdo de código aberto construído no…

Este conteúdo foi publicado originalmente em 11 de maio de 2026. O Wagtail é um sistema de gestão de conteúdo de código aberto construído no Django. Antes de 7.0.7, 7.3.2, e 7.4, um usuário CMS sem a capacidade de editar uma página poderá acessar revisões da página através da revisão comparou a visão se eles conhecessem a chave principal de duas revisões. Isto pode resultar potencialmente na divulgação de.